Ferramentas de inteligência artificial generativa aceleram pesquisas, resumem documentos, ajudam a programar e transformam ideias em textos ou imagens. O ganho de produtividade, porém, pode virar risco quando alguém copia para o campo de comando uma planilha com clientes, um contrato sigiloso, credenciais ou informações estratégicas. A regra mais segura é simples: trate cada prompt como dado que poderá sair do ambiente controlado da sua organização.
Por que um prompt pode se tornar um vazamento
Ao enviar uma instrução a um serviço de IA, o conteúdo viaja até a infraestrutura do fornecedor e pode ser registrado conforme o plano, as configurações e a política aplicável. Isso não significa que toda ferramenta use automaticamente os dados para treinamento, mas significa que a decisão não deve ser baseada em suposições. É preciso saber onde o dado será processado, por quanto tempo poderá ficar armazenado, quem terá acesso e quais opções de exclusão existem.
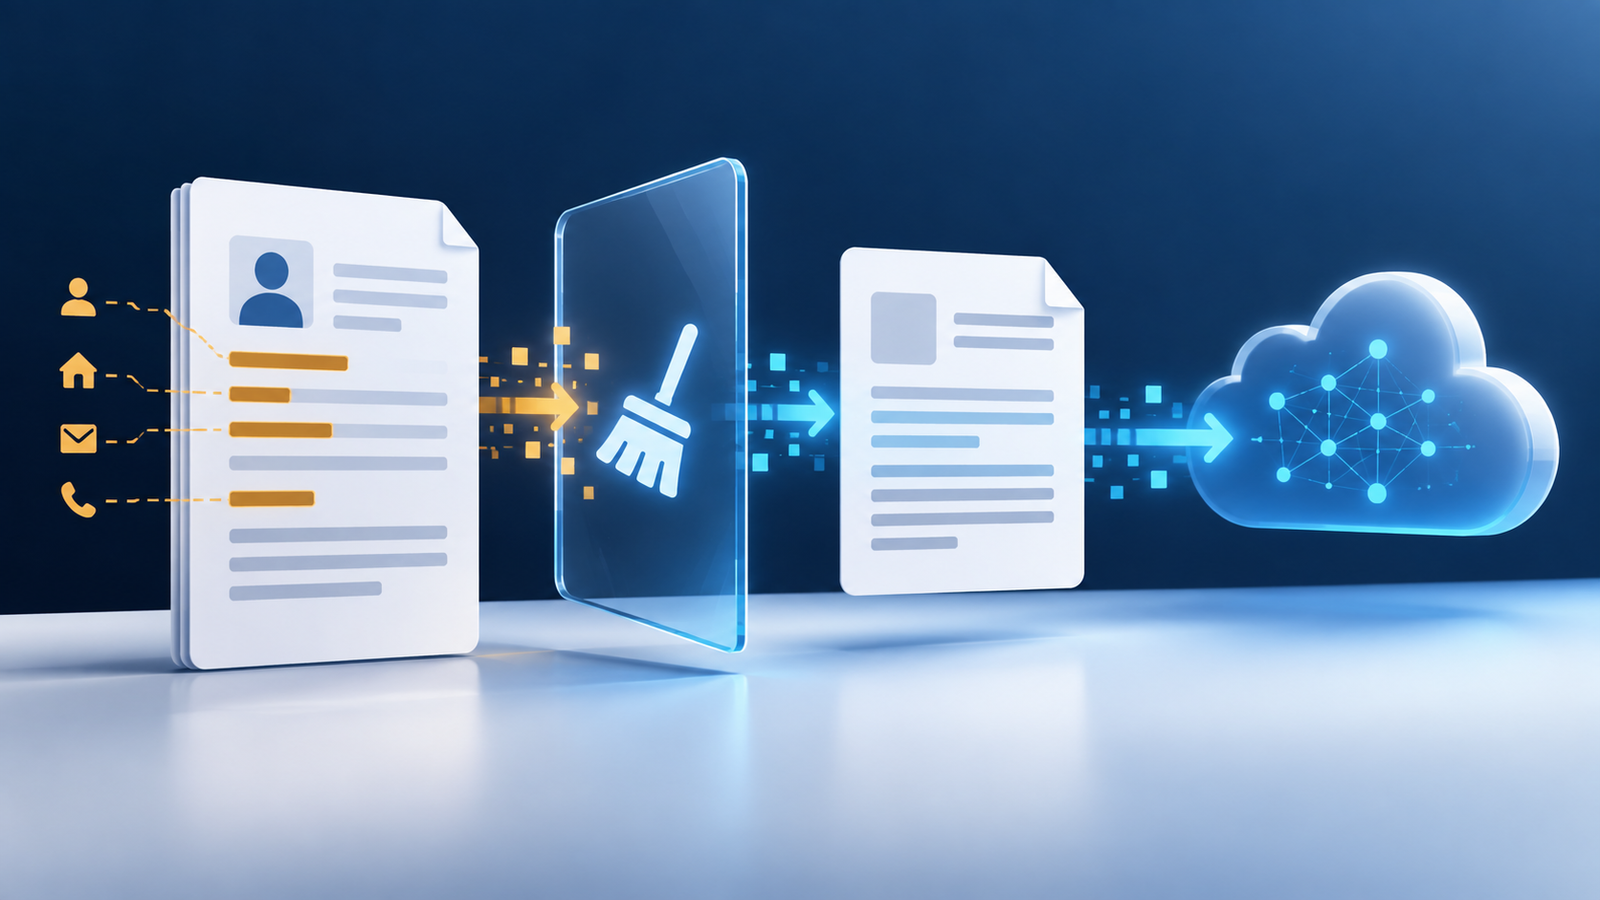
1. Classifique a informação antes de escrever
Antes de abrir a ferramenta, pergunte: este conteúdo é público, interno, confidencial ou restrito? Materiais públicos normalmente apresentam menor risco. Já dados pessoais, informações financeiras, prontuários, documentos jurídicos, código proprietário, segredos comerciais, senhas, chaves de acesso e planos ainda não anunciados não devem ser enviados a serviços não aprovados.
Essa classificação precisa ser objetiva. Uma pequena empresa pode adotar quatro níveis e registrar exemplos de cada um. O importante é que todos saibam reconhecer o que exige proteção, sem depender apenas da intuição.
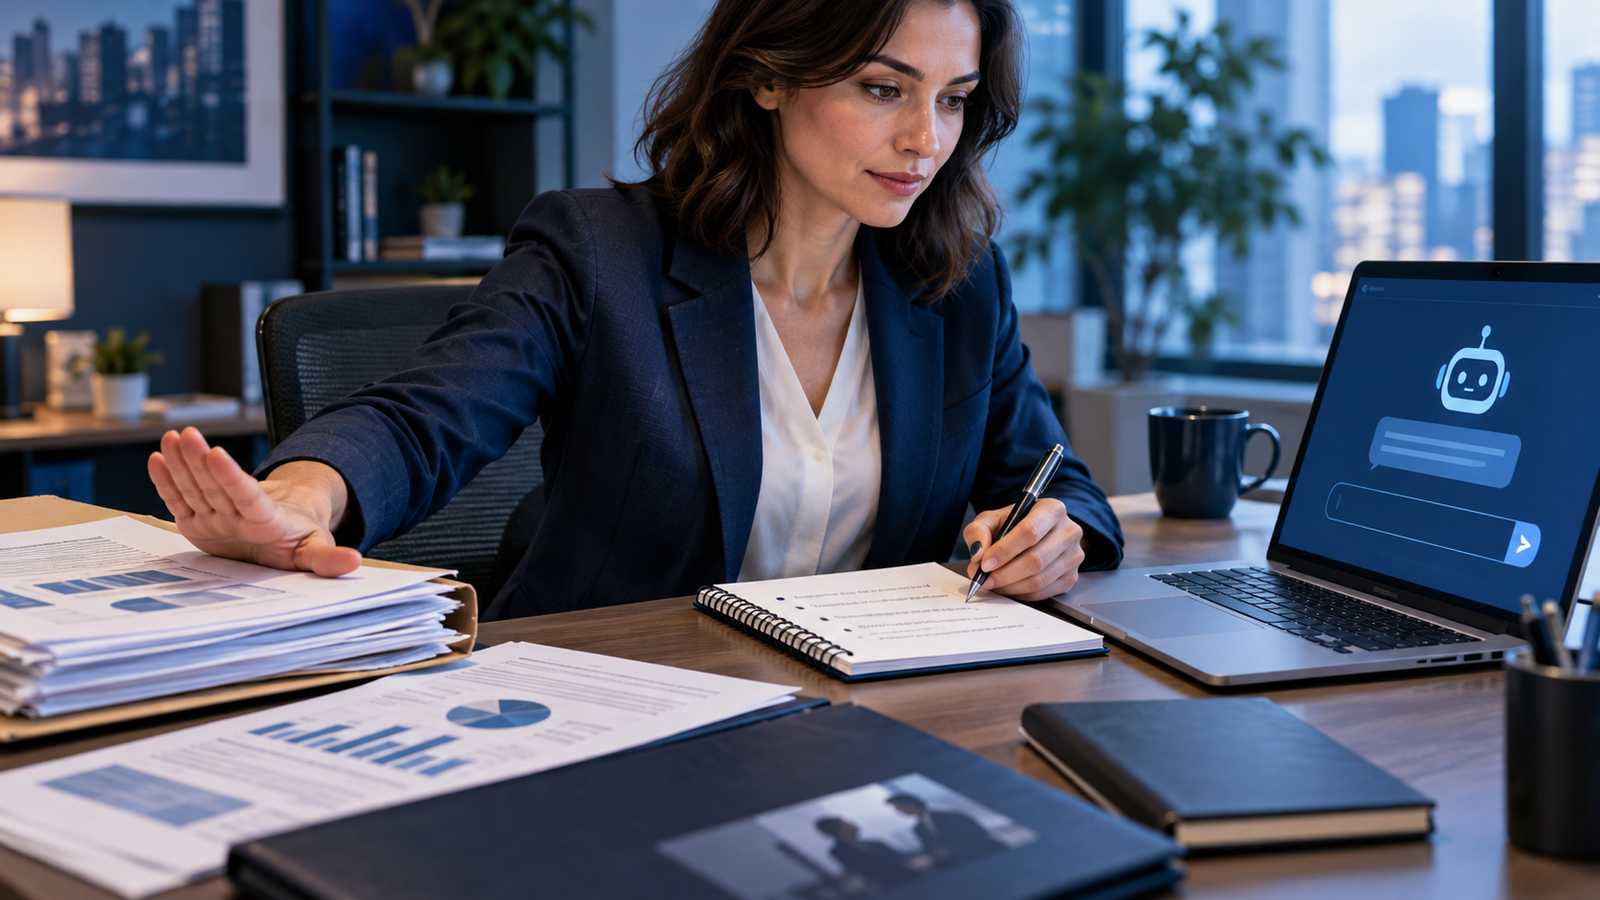
2. Use minimização e anonimização
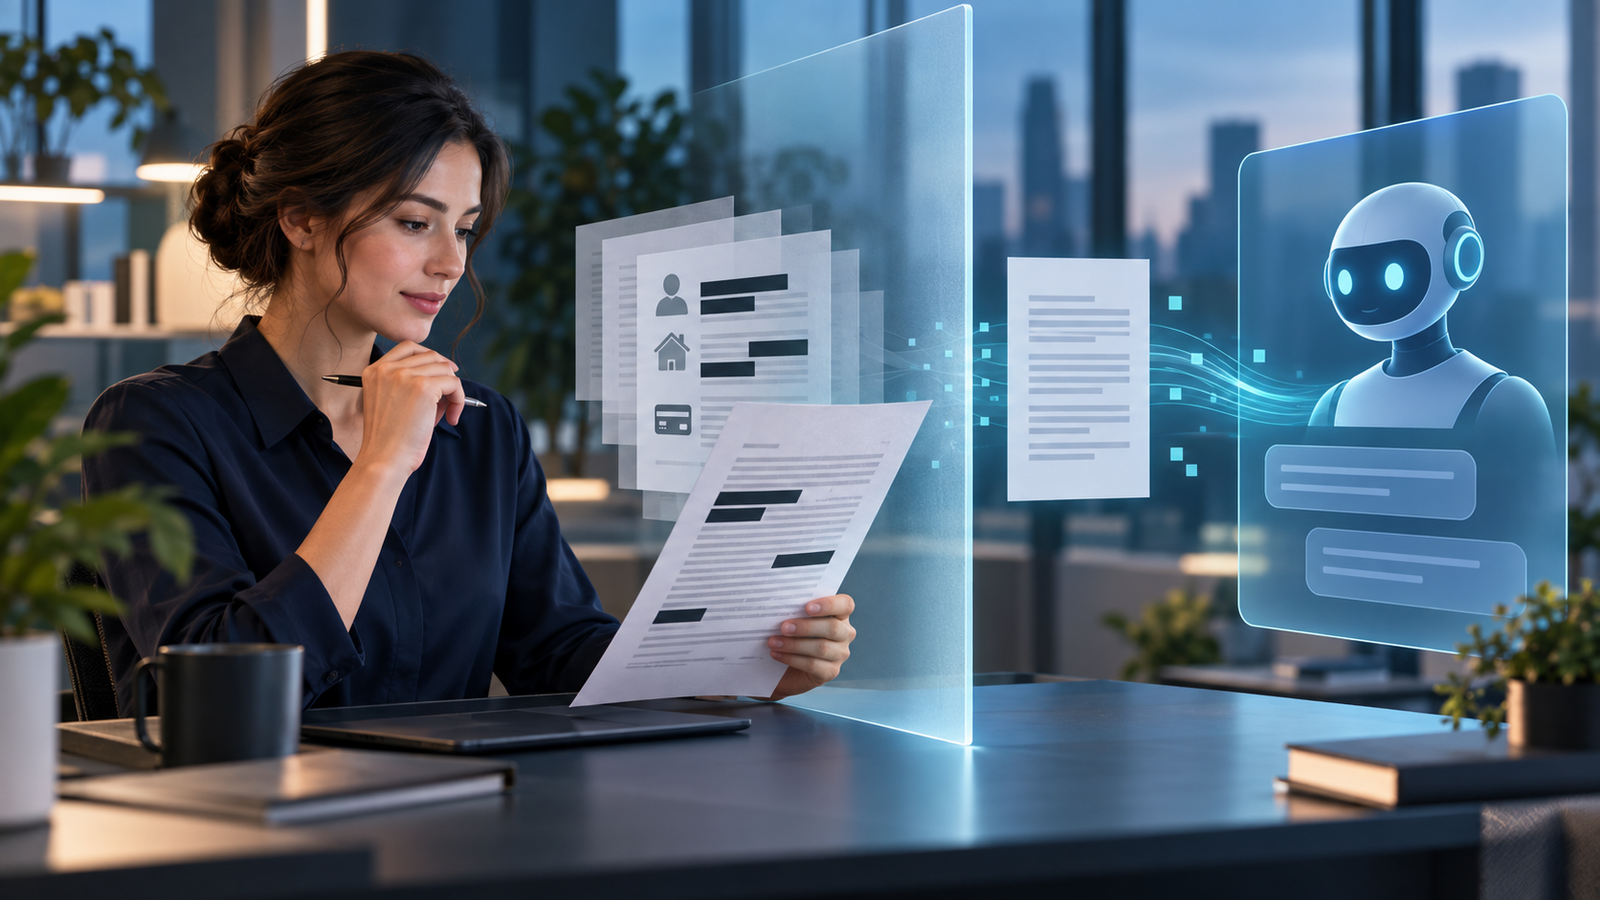
A melhor informação para proteger é aquela que não precisa ser enviada. Substitua nomes, e-mails, telefones, números de documentos, endereços, identificadores de clientes e valores específicos por marcadores neutros. Em vez de enviar um contrato inteiro, forneça apenas a cláusula necessária. Para analisar uma tabela, crie uma amostra sem registros reais.
Anonimizar não é apenas apagar o nome. Uma combinação de cargo, cidade, idade e evento raro pode identificar alguém. Revise o contexto e remova detalhes que permitam reconstruir a identidade. Quando o objetivo puder ser atingido com dados sintéticos, eles são uma opção melhor.
3. Prefira ambientes aprovados e contratos claros
Contas corporativas costumam oferecer controles diferentes dos planos pessoais: gestão de usuários, retenção configurável, registro de atividades, integração com identidade empresarial e compromissos contratuais sobre treinamento. Antes de autorizar uma plataforma, confirme os termos, a localização do processamento, os subprocessadores e o procedimento para incidentes.
No Brasil, o tratamento de dados pessoais deve respeitar princípios da Lei Geral de Proteção de Dados, como finalidade, adequação, necessidade e segurança. A adoção de IA não elimina essas obrigações. Se a ferramenta processa dados pessoais em nome da empresa, responsabilidades, bases legais e medidas de proteção precisam ser avaliadas.
4. Não entregue credenciais nem decisões críticas
Nunca cole senhas, tokens, chaves de API, códigos de recuperação ou arquivos de configuração com segredos. Também não confie à IA a decisão final em situações jurídicas, médicas, financeiras, de contratação ou de segurança. Modelos podem produzir respostas convincentes e incorretas, omitir contexto e reproduzir vieses.
Use a IA para apoiar tarefas, não para substituir a revisão responsável. Defina quem verifica a saída, quais fontes devem ser consultadas e quais decisões exigem aprovação humana.
5. Crie uma política curta que as pessoas consigam seguir
Uma política útil cabe em uma página e responde perguntas práticas: quais ferramentas são permitidas, quais dados são proibidos, como anonimizar, quem aprova novos usos e o que fazer em caso de envio indevido. Treinamentos com exemplos reais funcionam melhor do que alertas genéricos.
- Use apenas contas e ferramentas aprovadas.
- Envie o mínimo necessário para cumprir a tarefa.
- Remova identificadores e detalhes estratégicos.
- Confira fatos, cálculos, referências e código gerado.
- Registre usos de maior impacto e mantenha revisão humana.
- Comunique imediatamente qualquer envio acidental.
O que fazer se um dado sensível já foi enviado
Interrompa o uso, registre o horário, a ferramenta, a conta e o conteúdo envolvido. Se houver credenciais, revogue-as e crie novas imediatamente. Acione o responsável por segurança ou proteção de dados, consulte as opções de exclusão do fornecedor e avalie o risco para as pessoas e para a empresa. Não tente esconder o ocorrido: rapidez e rastreabilidade reduzem o impacto.
Conclusão
Usar IA generativa com segurança não exige abandonar a inovação. Exige combinar minimização de dados, ambiente adequado, regras compreensíveis e verificação humana. Quando cada pessoa sabe o que pode enviar e como reagir a um erro, a produtividade deixa de depender de confiança cega e passa a fazer parte de uma governança responsável.
Classifique os dados antes de abrir a ferramenta
Separe informações públicas, internas, confidenciais e restritas. Conteúdo público pode ser usado com menor risco, mas ainda exige revisão. Dados internos devem seguir política da organização. Senhas, documentos pessoais, prontuários, contratos, segredos comerciais e dados de clientes não devem ser enviados a serviços externos sem base, contrato e controles adequados.
Quando possível, substitua nomes por identificadores, remova números e use exemplos fictícios. Anonimização não é apenas apagar o nome: combinações de cargo, cidade, data e evento podem permitir reidentificação.
Contas de consumo e ambientes empresariais
Planos podem oferecer condições distintas de retenção, treinamento, administração e suporte. Confirme os termos do produto exato; não suponha que a política geral da empresa vale para todos os recursos. Integrações, extensões e conectores também podem ter acesso a arquivos, mensagens e calendários.
Para equipes, prefira login corporativo, autenticação multifator, gestão central de usuários e registro de atividades. Remova acessos quando alguém muda de função e revise aplicativos conectados periodicamente.
Redação segura de instruções
Inclua apenas o contexto necessário e diga claramente o formato esperado. Em vez de colar uma planilha real, descreva colunas e use linhas fictícias. Em vez de enviar um contrato inteiro, faça uma pergunta geral ou utilize ambiente autorizado. Evite prompts que revelem nomes internos, vulnerabilidades ou estratégias.
Trate a saída como rascunho. Peça que o sistema diferencie fatos, hipóteses e pontos não verificados. Para pesquisa, exija fontes, abra cada link e confirme autoria, data e conteúdo. Modelos podem inventar referências plausíveis.
Revisão humana proporcional ao risco
Um texto informal exige revisão diferente de uma decisão jurídica, médica, financeira ou de segurança. Quanto maior o impacto, mais especializada deve ser a revisão. Não delegue ao sistema o julgamento final nem permita publicação automática de conteúdo sensível.
Em código, execute testes, faça análise de dependências e procure segredos expostos. Em imagens, verifique elementos enganosos, direitos e representação de pessoas. Em planilhas, confira fórmulas, unidades e totais.
Retenção, histórico e exclusão
Entenda se conversas ficam salvas, por quanto tempo e quem pode acessá-las. Desativar histórico pode não significar exclusão imediata. Estabeleça prazo interno para retirar conteúdo e mantenha apenas o necessário. Solicitações de exclusão devem ser registradas quando houver obrigação aplicável.
Resposta a incidentes
Se informação sensível for enviada por engano, interrompa o compartilhamento, preserve os fatos essenciais e avise o responsável por privacidade ou segurança. Revogue tokens e integrações, troque credenciais expostas e use os canais do fornecedor para exclusão. Não esconda o incidente: rapidez reduz impacto.
Checklist para uma equipe
- Política simples com exemplos do que pode e não pode ser enviado.
- Lista de ferramentas aprovadas e responsáveis.
- Treinamento sobre alucinação, direitos autorais e privacidade.
- Revisão humana antes de decisões ou publicação.
- Canal para dúvidas e incidentes.
- Reavaliação quando o produto ou os termos mudarem.
O uso seguro de IA generativa depende menos de uma promessa de perfeição e mais de limites claros, dados mínimos e responsabilidade humana.
Exemplo de fluxo seguro
Uma equipe que deseja resumir relatos de clientes pode remover nomes e números, selecionar somente trechos necessários e usar uma conta corporativa aprovada. A saída deve ser comparada com os textos originais por alguém autorizado. O resumo não pode virar decisão automática sobre uma pessoa.
Registre finalidade, responsável e prazo de exclusão. Se a ferramenta mudar termos ou começar a oferecer novas integrações, reavalie permissões. Um procedimento curto e repetível protege mais do que recomendações vagas para “ter cuidado”.
Qualidade também é segurança
Uma resposta incorreta pode causar dano mesmo sem vazamento de dados. Use listas de verificação, amostras e dupla revisão nos casos críticos. Meça a taxa de correção necessária e suspenda o uso quando o desempenho cair. Segurança inclui confidencialidade, integridade das informações e disponibilidade de alternativa quando o serviço falha.
Revise a política pelo menos uma vez por ano e sempre que houver mudança relevante. O treinamento deve usar situações reais da equipe, sem expor dados verdadeiros, para transformar regras em decisões práticas.