Um backup só prova seu valor quando os arquivos podem ser recuperados. Essa distinção é crucial diante de ransomware: uma cópia permanentemente conectada ao computador pode ser criptografada junto com os dados originais. A estratégia 3-2-1 reduz esse risco ao distribuir as cópias entre meios e locais diferentes.
O que significa a regra de backup 3-2-1?
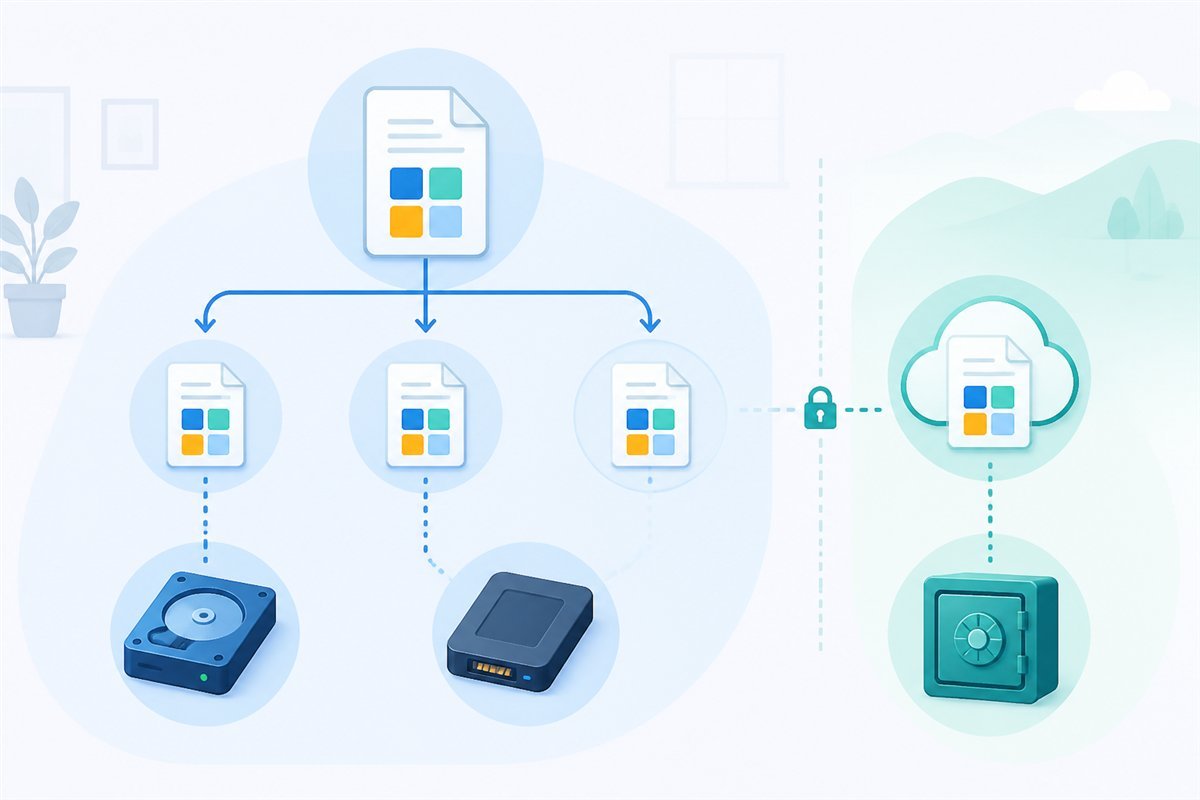
A fórmula clássica recomenda manter três cópias dos dados, armazenadas em dois tipos de mídia, com uma cópia fora do local principal. Os três exemplares incluem os arquivos em uso e duas cópias de segurança.
- 3 cópias: o original e dois backups.
- 2 meios: por exemplo, armazenamento interno e disco externo, ou servidor local e serviço de nuvem.
- 1 fora do local: uma cópia protegida de roubo, incêndio, inundação e falhas que atinjam o ambiente principal.
A regra não determina marcas nem ferramentas. Ela descreve uma arquitetura de redundância que evita depender de um único equipamento, fornecedor ou espaço físico.
Por que uma cópia conectada não basta contra ransomware
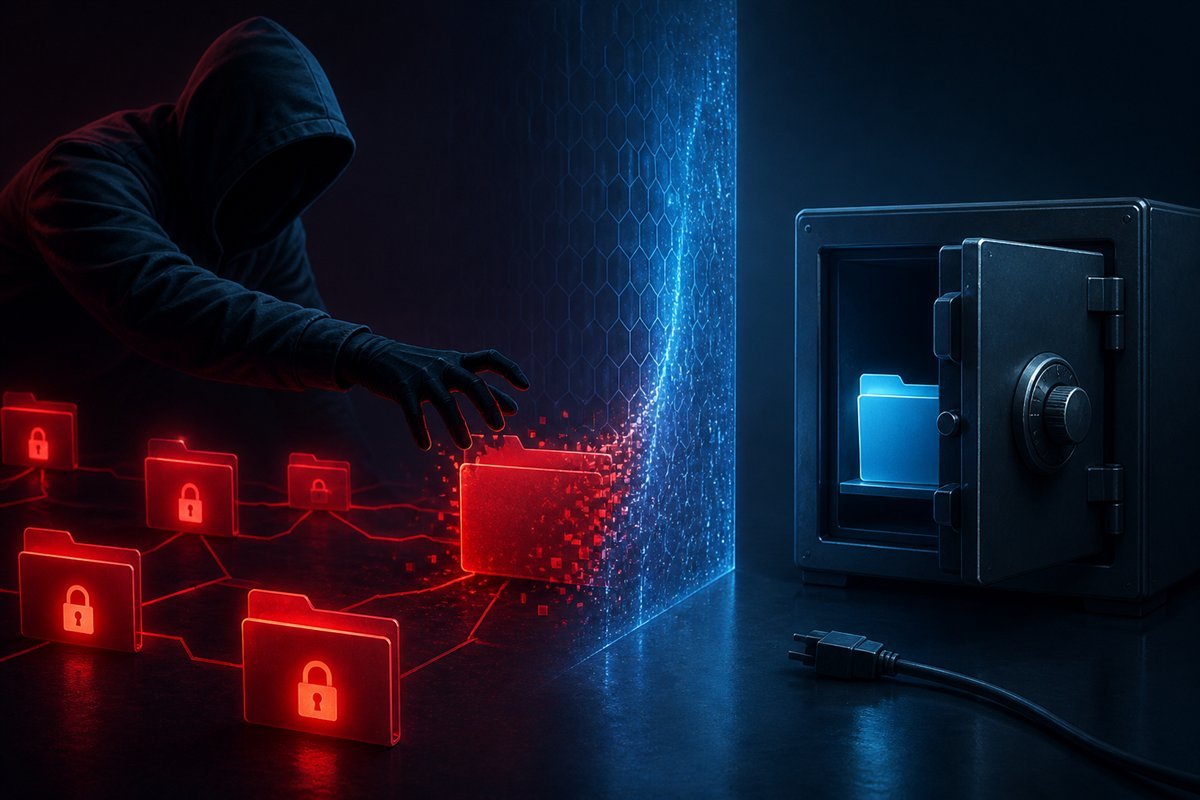
Ransomware pode criptografar arquivos locais, unidades de rede e discos externos acessíveis durante o ataque. Algumas famílias também tentam apagar cópias de sombra e localizar repositórios de backup. Por isso, sincronização não deve ser confundida com backup: quando um arquivo corrompido ou apagado é sincronizado, a alteração pode se propagar.
A CISA recomenda backups offline, criptografados e testados regularmente. “Offline” pode significar um disco desconectado após a cópia ou um repositório que o sistema comprometido não consiga alterar. Serviços com versionamento e retenção imutável acrescentam proteção, desde que as credenciais administrativas também estejam seguras.
Como montar um esquema 3-2-1 em casa
- Defina o que é insubstituível. Documentos, fotos, projetos, chaves de recuperação e arquivos financeiros merecem prioridade.
- Crie uma cópia local automática. Use um disco externo ou equipamento de armazenamento em rede com histórico de versões.
- Mantenha uma cópia externa. Pode ser um serviço de backup em nuvem ou um segundo disco guardado em outro endereço.
- Desconecte o que não precisa ficar disponível. Um disco de rotação deve ser removido com segurança depois da tarefa.
- Teste a restauração. Recupere periodicamente uma amostra para confirmar integridade, senha e procedimento.
Uma configuração prática para pequenas empresas
Empresas precisam separar funções e credenciais. O servidor de produção não deve ter poder irrestrito para apagar todas as versões do repositório. Contas administrativas do backup devem usar autenticação multifator resistente a phishing quando disponível, e alertas de falha precisam chegar a mais de uma pessoa.
| Camada | Exemplo | Risco que reduz |
|---|---|---|
| Produção | Computadores e servidor | Operação diária |
| Cópia local | Dispositivo dedicado com versões | Falha de equipamento e exclusão acidental |
| Cópia externa | Nuvem ou segundo local | Desastre físico e comprometimento do ambiente |
| Cópia isolada | Offline ou imutável | Alteração deliberada por ransomware |
3-2-1-1-0: uma evolução útil
Ambientes mais exigentes ampliam a regra para 3-2-1-1-0. O segundo “1” representa uma cópia offline, isolada ou imutável. O “0” expressa o objetivo de zero erros após verificação. Não é garantia matemática de invulnerabilidade; é um lembrete operacional de que cópia sem teste pode falhar silenciosamente.
Quanto tempo guardar cada versão?
Retenção depende da frequência de alteração e do tempo necessário para perceber um incidente. Um malware pode permanecer dias antes de ser descoberto. Manter versões diárias por algumas semanas e marcos mensais por período maior costuma ser mais seguro do que conservar apenas o estado mais recente. Requisitos legais e contratuais podem exigir políticas específicas.
Erros que enfraquecem o backup
- Deixar todos os discos conectados permanentemente.
- Usar a mesma senha do ambiente de produção no serviço de backup.
- Ignorar notificações de tarefas que falharam.
- Confiar apenas em sincronização de pastas.
- Não registrar onde estão chaves de criptografia e códigos de recuperação.
- Descobrir o procedimento de restauração somente durante a crise.
Como testar sem causar uma interrupção
Escolha arquivos de tipos e datas diferentes, restaure-os em uma pasta separada e compare conteúdo, tamanho e abertura. Em sistemas críticos, faça exercícios controlados de recuperação completa em ambiente isolado. Registre tempo, dependências e dificuldades. O teste deve verificar dados e também o conhecimento necessário para colocá-los novamente em uso.
Backup não substitui prevenção
Cópias confiáveis reduzem o impacto, mas não evitam roubo de dados, interrupção ou exposição de informações. Atualizações, menor privilégio, proteção de contas, segmentação e treinamento continuam necessários. Mesmo após restaurar arquivos, a organização precisa investigar a origem do incidente antes de reconectar sistemas.
Backup, sincronização, espelhamento e arquivamento não são a mesma coisa
Esses recursos podem coexistir, mas resolvem problemas diferentes. Sincronização mantém arquivos semelhantes em vários dispositivos e oferece conveniência. Se alguém apagar uma pasta ou o ransomware modificar o conteúdo, a alteração pode ser replicada. Versionamento melhora a situação porque preserva estados anteriores, desde que a retenção seja longa o bastante e o invasor não consiga apagá-la.
Espelhamento reproduz rapidamente um conjunto de dados em outro armazenamento. Ele ajuda contra falha física de uma unidade, porém também replica corrupção lógica. Arquivamento guarda informações que deixaram de ser usadas no dia a dia e precisa obedecer regras de retenção, busca e descarte. Backup existe para restaurar dados e sistemas após um incidente. Chamar qualquer cópia de “backup” esconde essas diferenças operacionais.
O que significa uma cópia imutável?
Imutabilidade impede que objetos sejam alterados ou excluídos durante um período definido, inclusive por uma conta administrativa comum. Há implementações em armazenamento de objetos, appliances e mídias do tipo WORM. O controle é útil contra ransomware e contra exclusão acidental, mas precisa ser configurado antes do ataque.
Uma política mal dimensionada pode gerar custos altos ou impedir a eliminação legalmente necessária de dados. Também não protege arquivos que já chegaram corrompidos ao repositório. Por isso, imutabilidade complementa versionamento, monitoramento e verificação; não substitui nenhum deles.
RPO e RTO: duas perguntas que orientam o projeto
O objetivo de ponto de recuperação (RPO) expressa quanto trabalho a organização aceita perder. Se o backup ocorre uma vez por dia, a perda potencial pode chegar a quase 24 horas. O objetivo de tempo de recuperação (RTO) indica quanto tempo o serviço pode ficar indisponível. Um repositório excelente, mas cuja restauração leve uma semana, talvez não atenda a uma operação que precisa retornar em horas.
Esses objetivos não devem ser escolhidos apenas pela equipe técnica. Financeiro, atendimento, produção e direção precisam identificar processos essenciais e dependências. Sistemas diferentes podem ter RPO e RTO distintos. Aplicar a solução mais cara a tudo desperdiça recursos; proteger pouco o sistema central cria um risco invisível.
Criptografia e gestão de chaves
Backups frequentemente concentram dados pessoais, contratos e credenciais, tornando-se alvo valioso mesmo sem ransomware. Criptografe dados em trânsito e em repouso, mas registre quem controla as chaves e como recuperá-las. Se a única chave estiver no servidor comprometido ou na memória de uma pessoa indisponível, a cópia pode se tornar inútil.
Separe contas de operação e administração, limite privilégios e proteja a recuperação do provedor de nuvem. Códigos de emergência devem ficar em local seguro e acessível às pessoas autorizadas. A documentação precisa permitir continuidade sem expor segredos em planilhas abertas ou mensagens.
Como desenhar uma rotação de discos externos
Para pequenas operações, dois ou três discos alternados podem fornecer isolamento a custo moderado. Enquanto um recebe a cópia, outro permanece desconectado e, idealmente, fora do local. Cada unidade deve ter identificação física, criptografia, data de última verificação e responsável pela troca.
Evite transportar discos sem proteção e não conecte toda a rotação ao mesmo computador durante uma investigação. Antes de reutilizar uma unidade, confirme que o ambiente está limpo. Discos também envelhecem: monitore erros, substitua equipamentos com sinais de falha e não trate armazenamento doméstico como mídia eterna.
Backups de serviços em nuvem
Aplicativos SaaS reduzem a responsabilidade por hardware, mas não eliminam exclusão por usuário, configuração errada, conta invadida ou exigências específicas de retenção. Verifique o que o fornecedor realmente recupera, por quanto tempo conserva itens excluídos e se permite exportação em formato utilizável.
Uma estratégia pode combinar recursos nativos de lixeira e versionamento com uma cópia independente. O ponto não é duplicar todo serviço por reflexo, e sim comparar riscos e obrigações com as garantias contratuais disponíveis.
O que deve constar no procedimento de recuperação
- ordem em que sistemas e bancos de dados retornam;
- local das imagens de instalação, licenças e configurações;
- responsáveis técnicos e contatos de fornecedores;
- forma segura de obter chaves e códigos de emergência;
- critérios para declarar o ambiente confiável;
- validações que usuários de negócio executarão;
- canal de comunicação caso e-mail e mensageria estejam indisponíveis.
O documento deve funcionar durante estresse, sem depender de links hospedados apenas no sistema que caiu. Uma cópia protegida e acessível fora do ambiente principal reduz improviso.
Como interpretar um teste de restauração
O sucesso não é apenas “o arquivo abriu”. Registre duração, taxa de transferência, erros, versões recuperadas e tarefas manuais. Confirme permissões, relacionamentos entre sistemas e consistência de bancos de dados. Em um exercício corporativo, pessoas da área usuária devem validar se o processo realmente voltou a operar.
Falhas em teste são valiosas porque aparecem antes da emergência. Transforme cada uma em ação com prazo: corrigir credencial expirada, aumentar retenção, documentar dependência, adquirir capacidade ou treinar substitutos. Repetir o teste sem fechar pendências apenas produz relatórios.
Checklist mensal para uma operação pequena
- Confirmar que tarefas automáticas terminaram sem erro.
- Comparar o volume protegido com o inventário atual.
- Restaurar amostras recentes e antigas em local separado.
- Revisar dispositivos, contas e privilégios com acesso ao repositório.
- Checar capacidade disponível e prazo de retenção.
- Validar que pelo menos uma cópia continua isolada.
- Registrar alterações de sistemas que exigem nova cobertura.
Backup de celulares e computadores pessoais
Em casa, fotos podem estar sincronizadas, documentos em um notebook e conversas dentro de aplicativos. Faça um inventário simples e confirme se cada serviço permite exportar dados. Mantenha uma cópia local periódica em unidade criptografada e outra fora do equipamento. Para o celular, verifique se o backup inclui apenas configurações ou também arquivos e mídias.
Teste a recuperação antes de trocar de aparelho. Contas de nuvem devem ter autenticação forte e métodos de recuperação atualizados. Uma família também precisa saber onde encontrar instruções sem compartilhar senhas em locais inseguros.
Quando o incidente acontece
Desconecte sistemas afetados da rede sem apagar evidências, acione o plano e preserve cópias isoladas. Não conecte imediatamente o disco “bom” ao computador suspeito. Identifique o ponto de entrada, redefina credenciais a partir de dispositivo confiável e restaure primeiro em ambiente limpo. Empresas devem seguir obrigações legais, contratuais e de comunicação aplicáveis.
Conclusão
A regra 3-2-1 funciona porque trata falhas como eventos inevitáveis, não improváveis. Distribuir cópias, isolar pelo menos uma delas e ensaiar a recuperação transforma o backup de promessa em capacidade real. Comece pelos dados insubstituíveis, automatize o que puder e estabeleça uma rotina de teste.