A computação quântica ainda não quebrou a criptografia que protege a internet em escala prática. Mesmo assim, governos e empresas já iniciaram uma migração. O motivo é simples: sistemas críticos levam anos para ser atualizados, enquanto dados capturados hoje podem continuar valiosos no futuro.
O que é criptografia pós-quântica?
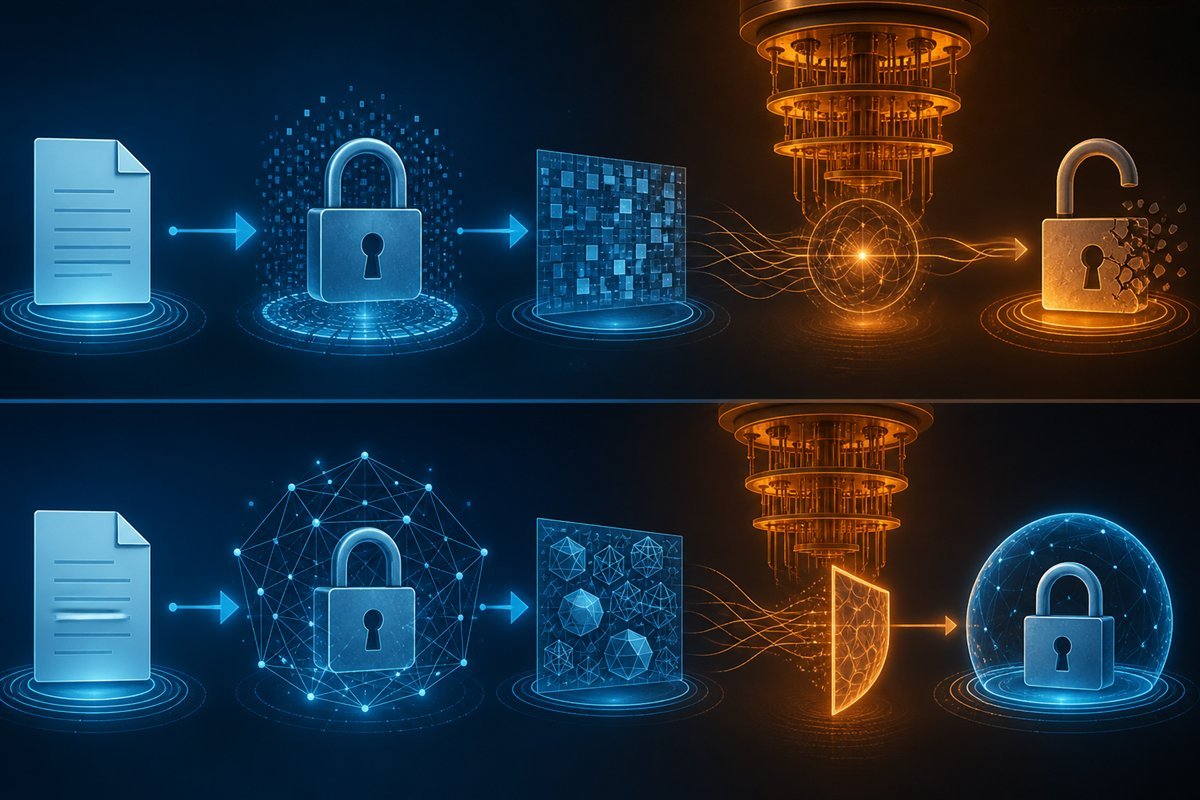
Criptografia pós-quântica, ou PQC, reúne algoritmos clássicos desenvolvidos para resistir a ataques de computadores convencionais e quânticos. Eles rodam em hardware atual. Não devem ser confundidos com criptografia quântica, que depende de fenômenos físicos e infraestrutura especializada.
Por que computadores quânticos mudam o problema?
Grande parte da segurança de conexões, assinaturas e certificados usa problemas matemáticos difíceis para computadores comuns. Um computador quântico suficientemente grande e tolerante a falhas poderia executar o algoritmo de Shor para atacar RSA e criptografia de curvas elípticas. Criptografia simétrica também seria afetada, mas pode ser reforçada com tamanhos de chave adequados.
Os primeiros padrões do NIST
Em agosto de 2024, o NIST publicou três padrões finais: ML-KEM para estabelecimento de chaves e ML-DSA e SLH-DSA para assinaturas digitais. Eles foram selecionados após anos de avaliação pública. Padronização não significa que toda implementação esteja pronta; bibliotecas, protocolos, equipamentos e processos ainda precisam incorporá-los com segurança.
| Padrão | Função | Base |
|---|---|---|
| ML-KEM | Estabelecer segredo compartilhado | Reticulados |
| ML-DSA | Assinatura digital principal | Reticulados |
| SLH-DSA | Assinatura alternativa | Funções hash |
“Colete agora, decifre depois”
Um adversário pode armazenar tráfego criptografado e aguardar tecnologia capaz de decifrá-lo. O risco é maior para informações que precisam permanecer confidenciais por muitos anos: propriedade intelectual, registros governamentais, dados de saúde e segredos industriais. Por isso, o prazo de confidencialidade deve entrar no planejamento.
Por que a migração é difícil?
Criptografia aparece em navegadores, aplicativos, VPNs, certificados, firmware, dispositivos industriais, identidades e atualizações assinadas. Alguns sistemas escondem dependências antigas. Novos algoritmos também alteram tamanhos de chaves e assinaturas, consumo e limites de protocolos. Trocar uma biblioteca sem mapear o conjunto pode criar incompatibilidade ou falsa sensação de proteção.
O que é agilidade criptográfica?
É a capacidade de localizar, substituir e configurar algoritmos sem reconstruir todo o sistema. Um inventário criptográfico registra onde as chaves estão, quem as administra, quais protocolos dependem delas e por quanto tempo os dados precisam ficar protegidos. Essa organização é útil mesmo que o cronograma quântico mude.
Abordagens híbridas
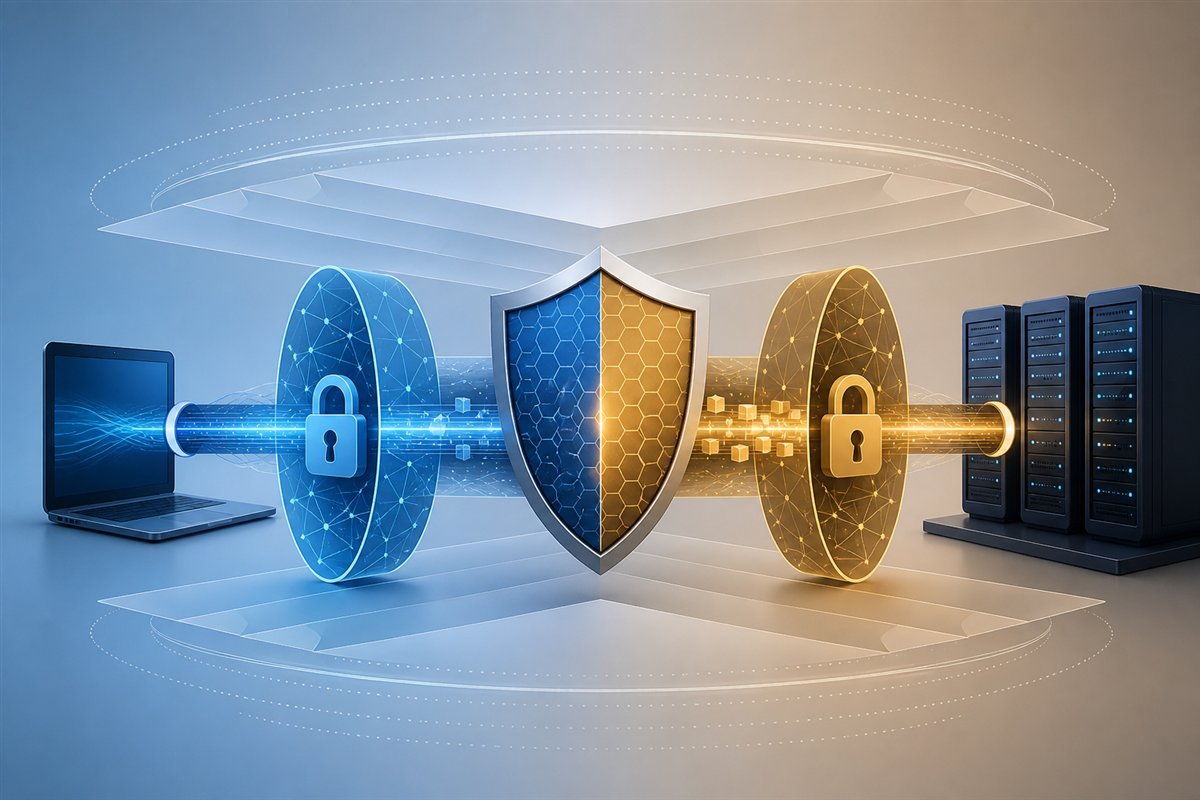
Durante a transição, alguns protocolos combinam um método tradicional com um pós-quântico. A intenção é manter segurança se pelo menos um componente permanecer forte. O desenho híbrido precisa ser padronizado e testado; simplesmente concatenar algoritmos por conta própria pode introduzir falhas.
O que organizações podem fazer agora
- Inventariar certificados, bibliotecas, VPNs, assinaturas e dispositivos.
- Classificar dados pelo tempo de sigilo necessário.
- Priorizar sistemas difíceis de atualizar e contratos de longa duração.
- Exigir dos fornecedores um plano de suporte aos padrões finais.
- Testar desempenho e interoperabilidade em ambiente controlado.
- Planejar rotação de chaves e reversão segura.
O usuário comum precisa agir?
Não há motivo para abandonar conexões seguras ou instalar ferramentas obscuras. Usuários se beneficiam mantendo sistema, navegador e aplicativos atualizados, pois a migração chegará por meio desses fornecedores. Serviços que prometem “proteção quântica” devem ser avaliados com cautela e referência a padrões reconhecidos.
A criptografia atual deixou de ser segura?
Não. Contra atacantes convencionais, algoritmos e implementações modernos continuam desempenhando seu papel quando corretamente configurados. A transição é preventiva e desigual: certos dados e infraestruturas exigem ação antes de outros. Vulnerabilidades comuns, senhas roubadas e sistemas desatualizados permanecem riscos mais imediatos para muitas organizações.
Criptografia assimétrica e simétrica enfrentam riscos diferentes
RSA e curvas elípticas sustentam troca de chaves, assinaturas e identidades digitais. São essas famílias que o algoritmo de Shor ameaça de maneira mais direta. Algoritmos simétricos, como AES, não desaparecem no mesmo cenário. O algoritmo de Grover oferece uma aceleração teórica para busca, geralmente compensada com chaves maiores e análise cuidadosa dos parâmetros.
Na prática, protocolos combinam os dois tipos: a criptografia assimétrica ajuda a estabelecer um segredo; a simétrica protege o volume da comunicação. Migrar apenas um componente sem entender a composição deixa lacunas.
O que são reticulados?
ML-KEM e ML-DSA pertencem a construções baseadas em problemas de reticulados. Um reticulado pode ser imaginado como uma grade de pontos em muitas dimensões, na qual certas tarefas geométricas são difíceis. Os padrões usam estruturas algébricas específicas para obter eficiência, acompanhadas de parâmetros e métodos detalhados pelo NIST.
Essa explicação visual é apenas uma aproximação. Segurança não vem de “dimensões misteriosas”, e sim da dificuldade computacional de problemas bem definidos, da análise criptográfica pública e da implementação correta.
Encapsulamento de chave não é criptografia direta de arquivos
ML-KEM é um mecanismo de encapsulamento de chave. Ele permite que duas partes estabeleçam um segredo compartilhado, que então alimenta um algoritmo simétrico. Não se deve substituir diretamente RSA por ML-KEM em qualquer campo sem adaptar protocolo, tamanhos e tratamento de erros.
Assinaturas ML-DSA e SLH-DSA cumprem outro papel: provar autoria e integridade. Confundir assinatura com sigilo produz arquiteturas incorretas. Inventários devem registrar a função, não apenas o nome do algoritmo.
O perigo de implementações com canais laterais
Um algoritmo pode ser matematicamente sólido e vazar segredos por tempo de execução, consumo, cache, mensagens de erro ou falhas induzidas. Implementações pós-quânticas precisam de proteção contra esses canais, geração aleatória confiável e validação cuidadosa de entradas.
Por isso, organizações devem preferir bibliotecas mantidas e módulos validados em vez de implementar o padrão a partir do documento. Atualizações posteriores são esperadas à medida que pesquisadores encontram problemas de engenharia.
Certificados e infraestrutura de chaves públicas
Certificados digitais aparecem em TLS, assinatura de código, identidades de dispositivos e documentos. Novas assinaturas podem aumentar certificados e cadeias, afetando largura de banda, memória e equipamentos antigos. Autoridades certificadoras, navegadores, servidores e ferramentas de inventário precisam concordar com formatos e políticas.
Certificados raiz têm vida longa e atualização delicada. Dispositivos industriais ou embarcados podem permanecer em campo por décadas. Esses casos justificam planejamento antecipado mesmo quando computadores quânticos relevantes ainda não existem.
Firmware e cadeia de inicialização
Equipamentos verificam assinaturas antes de instalar firmware ou iniciar componentes. Se o algoritmo ficar obsoleto e não houver caminho de atualização, o dispositivo pode permanecer vulnerável ou tornar-se inutilizável. Fabricantes precisam reservar espaço, capacidade e mecanismos de transição.
A assinatura que autoriza a atualização do algoritmo é um ponto circular: o sistema antigo precisa confiar na mudança. Projetar uma raiz de confiança substituível com controles rigorosos é parte da agilidade criptográfica.
Como priorizar o inventário
| Critério | Pergunta | Prioridade maior quando |
|---|---|---|
| Vida do dado | Até quando o sigilo importa? | Décadas |
| Vida do sistema | Quando poderá ser substituído? | Atualização difícil |
| Exposição | O tráfego pode ser coletado? | Rede pública ou adversário forte |
| Dependência | Quantos serviços usam o componente? | Infraestrutura central |
| Fornecedor | Há roteiro e suporte? | Roteiro ausente |
Descoberta automatizada e limites
Scanners ajudam a localizar certificados, portas e bibliotecas conhecidas. Eles não encontram necessariamente criptografia embutida em código proprietário, arquivos, dispositivos desligados ou processos manuais. Entrevistas com equipes, análise de contratos e inventário de dados complementam as ferramentas.
O resultado deve permanecer vivo. Novos sistemas, aquisições e atualizações alteram dependências. Incluir campos criptográficos no gerenciamento de ativos evita repetir a descoberta do zero.
Como avaliar fornecedores
- Quais padrões finais serão suportados e em que versão?
- O produto permite atualizar algoritmos sem trocar o hardware?
- Há modo híbrido documentado e interoperável?
- Como chaves existentes serão rotacionadas?
- Quais testes, validações e bibliotecas são usados?
- O que acontece com backups, logs e assinaturas antigas?
Uma resposta que menciona apenas “pronto para o futuro” não é um plano. Datas, versões, dependências e condições de suporte precisam ser registradas contratualmente quando o risco justificar.
Dados assinados antes da migração
Assinaturas antigas podem precisar ser verificadas muitos anos depois. Carimbos de tempo, preservação de certificados e revalidação com algoritmos novos ajudam em arquivos de longo prazo. Não basta migrar conexões futuras; documentos, software e evidências já assinados exigem estratégia própria.
O que não fazer
Não escolha um algoritmo experimental porque parece mais “quântico”. Não desenvolva combinações caseiras, não remova criptografia tradicional antes de garantir interoperabilidade e não espere uma data exata para iniciar o inventário. A incerteza do cronograma é justamente a razão para criar capacidade de mudança.
Testes de interoperabilidade
Um piloto deve incluir clientes antigos, proxies, firewalls, balanceadores, dispositivos móveis e redes lentas. Chaves e assinaturas maiores podem revelar limites de pacotes, buffers e armazenamento que não aparecem em laboratório. Registre falhas e mantenha caminho de reversão sem reduzir silenciosamente a segurança.
Desempenho não é apenas velocidade
A avaliação inclui tempo de estabelecimento de conexão, uso de CPU, memória, consumo, tamanho de certificados e capacidade do servidor sob muitas conexões. Um algoritmo pode ser rápido em desktop e inadequado para sensor restrito. Parâmetros precisam corresponder ao risco e à plataforma.
O papel da padronização internacional
Protocolos globais dependem de consenso entre organismos, desenvolvedores e fornecedores. Padrões do NIST são uma base importante, enquanto IETF, ISO e comunidades de software definem como usá-los em protocolos. Acompanhar documentos finais evita implementar rascunhos incompatíveis.
Uma migração em fases
- Descobrir e classificar dependências.
- Preparar contratos, arquitetura e capacidade de atualização.
- Executar pilotos híbridos controlados.
- Adotar padrões finais em sistemas prioritários.
- Rotacionar chaves e preservar verificabilidade histórica.
- Monitorar novos resultados criptanalíticos e atualizar políticas.
Pequenas empresas também devem se preparar?
A prioridade imediata continua sendo atualizar sistemas, proteger contas e corrigir configurações básicas. Ainda assim, pequenas empresas compram serviços e equipamentos que permanecerão por anos. Ao renovar VPN, firewall, sistema de gestão ou assinatura digital, vale perguntar sobre suporte aos padrões finais e capacidade de atualização.
Não é necessário criar um laboratório quântico. Um inventário simples de fornecedores, certificados e dados de longa duração já evita decisões que prendam a organização a tecnologia sem rota de migração.
Como comunicar o risco sem alarmismo
Evite afirmar que toda criptografia será quebrada em uma data específica. Diferencie capacidade experimental de um computador capaz de atacar chaves reais. Explique que o prazo é incerto, mas a substituição de infraestrutura é lenta. Essa combinação justifica preparação gradual.
Relatórios devem registrar hipóteses, horizonte de sigilo e dependências. Uma linguagem precisa ajuda gestores a comparar a ameaça quântica com riscos atuais sem abandonar nenhum dos dois.
Conclusão
A preparação pós-quântica é um trabalho de engenharia e governança, não uma corrida por slogans. Os padrões de 2024 deram uma base concreta, mas a etapa longa é descobrir dependências, testar implementações e criar agilidade criptográfica. Quem começa pelo inventário pode migrar de forma gradual e verificável.