Uma passkey permite entrar em um site usando o mesmo gesto empregado para desbloquear o celular ou o computador — impressão digital, reconhecimento facial, PIN ou padrão — sem transmitir uma senha ao serviço. Por trás dessa experiência simples existe um par de chaves criptográficas: uma pública, registrada no site, e outra privada, protegida no dispositivo ou no gerenciador de credenciais.
A diferença é decisiva. Senhas são segredos compartilhados que podem ser digitados em páginas falsas, reutilizados e vazados. Passkeys não dependem de um segredo que o usuário precise memorizar ou entregar. Elas foram construídas sobre os padrões FIDO2 e WebAuthn para vincular cada credencial ao site legítimo.
O que é uma passkey?
Passkey, ou chave de acesso, é uma credencial FIDO usada para autenticar uma conta em aplicativo ou site. Segundo a FIDO Alliance, ela permite aprovar o login com o mecanismo local de desbloqueio do dispositivo. O PIN ou a biometria não é enviado ao site: serve apenas para autorizar o uso da chave privada.
O serviço armazena a chave pública. O usuário mantém a chave privada em um autenticador — que pode ser o próprio telefone, computador, chave física de segurança ou um gerenciador compatível. Esse desenho elimina o banco de senhas tradicional para aquela forma de acesso.
Como o login funciona na prática
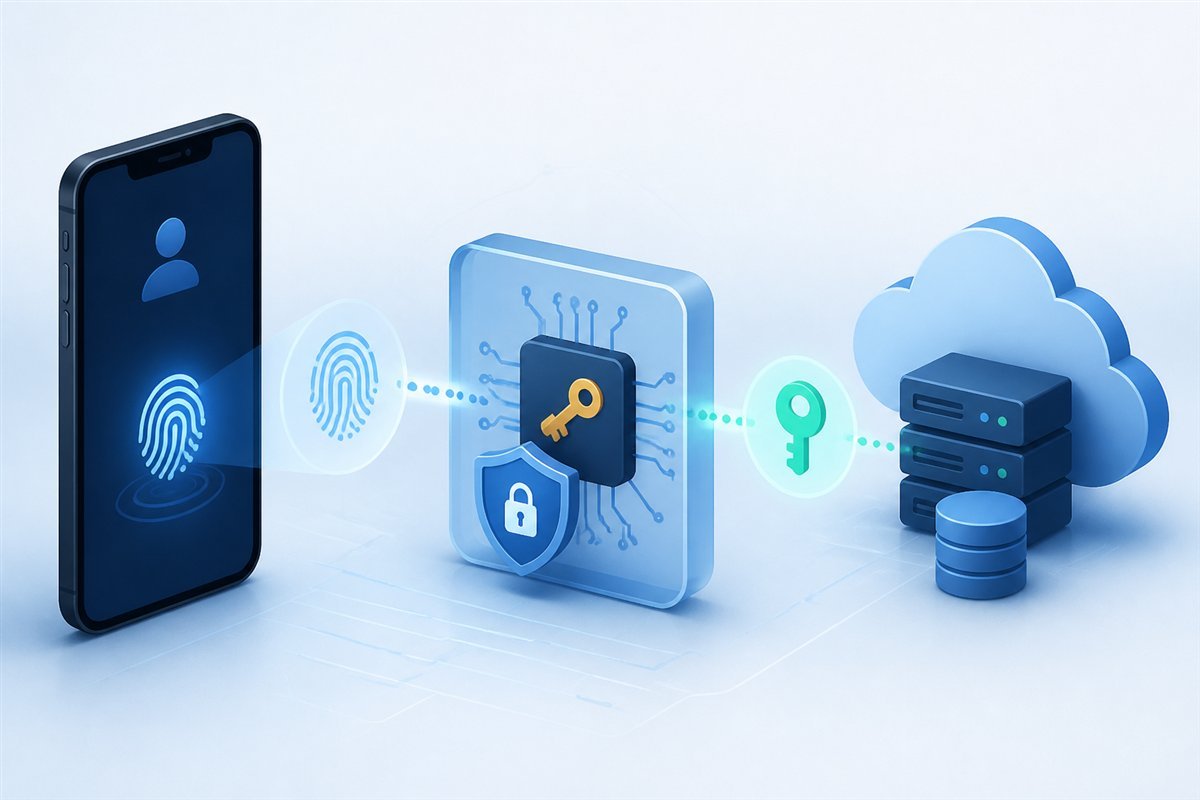
- Cadastro: o dispositivo cria um par de chaves exclusivo para o domínio.
- Armazenamento: a chave pública vai para o serviço; a privada permanece protegida.
- Desafio: no login, o servidor envia um valor único e temporário.
- Autorização local: o usuário confirma sua presença com biometria, PIN ou outro método.
- Assinatura: a chave privada assina o desafio.
- Verificação: o servidor usa a chave pública para confirmar a assinatura.
Uma assinatura válida demonstra que o usuário controla a chave correspondente, sem revelar a chave privada. Como o desafio muda em cada tentativa, uma resposta capturada não pode simplesmente ser reutilizada.
Por que passkeys resistem melhor ao phishing
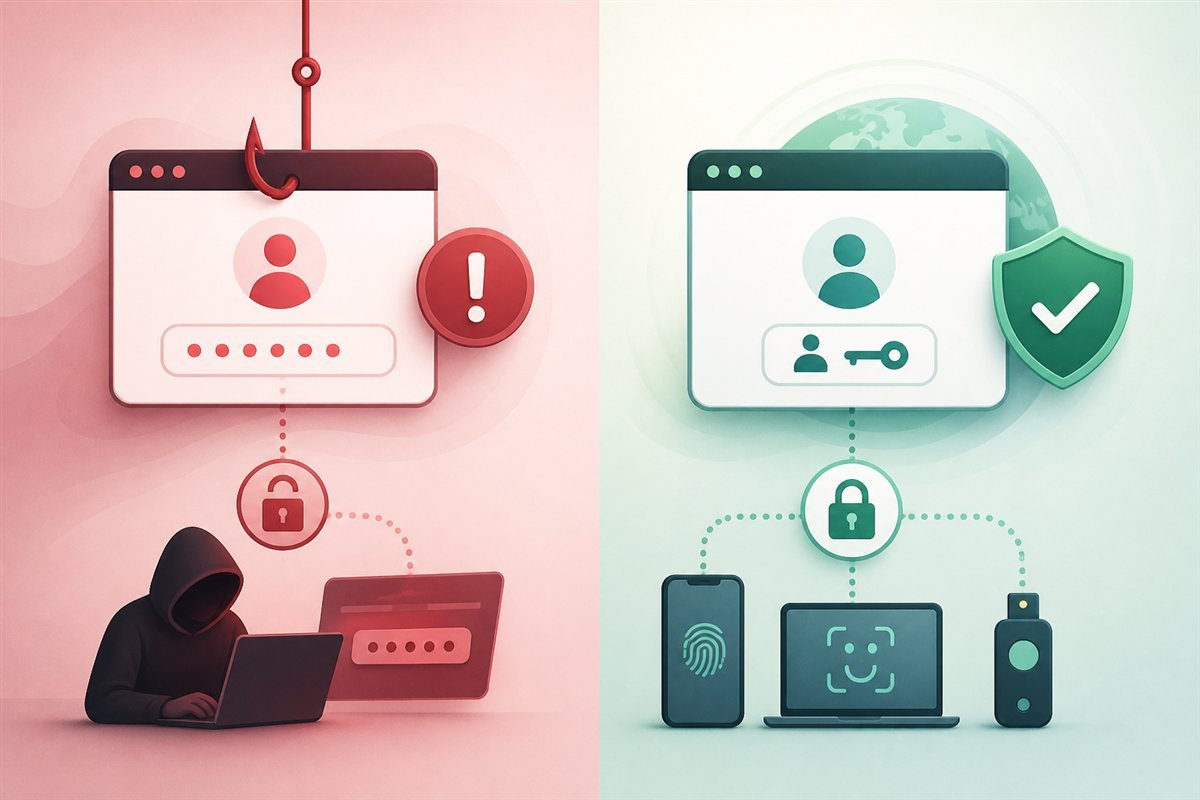
Uma senha pode ser digitada em uma cópia convincente da tela de login. A passkey, por outro lado, é associada criptograficamente à identidade do site ou aplicativo. Se o endereço não corresponder ao domínio para o qual a credencial foi criada, o autenticador não produz a assinatura esperada.
Essa propriedade explica por que órgãos como a CISA recomendam métodos de autenticação resistentes a phishing. Ela não torna toda conta invulnerável: sessões roubadas, dispositivos comprometidos, recuperação de conta mal configurada e engenharia social contra o suporte continuam exigindo atenção. Mas remove uma das rotas mais comuns de ataque: convencer alguém a entregar a própria credencial.
Biometria não é enviada para o site
É comum imaginar que o site recebe a impressão digital ou uma imagem do rosto. Esse não é o funcionamento normal. O dado biométrico é processado pelo sistema de segurança local para liberar o uso da chave privada. O serviço recebe uma prova criptográfica, não o molde biométrico.
Também é possível usar uma passkey com PIN. O fator de segurança relevante é a posse do autenticador e a verificação local do usuário, não a obrigação de usar biometria.
Passkeys sincronizadas e vinculadas ao dispositivo
Há duas experiências principais. Passkeys sincronizadas podem acompanhar o usuário entre dispositivos por meio de um provedor de credenciais. Isso facilita a troca de telefone e o uso em vários computadores. Credenciais vinculadas a um dispositivo, comuns em chaves físicas e alguns cenários corporativos, não são copiadas para outros aparelhos.
Conveniência e controle precisam ser avaliados conforme o risco. Uma pessoa pode preferir sincronização para contas cotidianas e manter uma chave física adicional para contas críticas. Empresas podem adotar políticas mais restritivas para administradores e sistemas sensíveis.
É possível entrar em um computador usando a passkey do celular?
Sim, quando o serviço e os dispositivos oferecem suporte. Um fluxo comum exibe um QR code no computador; o telefone próximo confirma a operação e se comunica com o navegador por um canal protegido. A passkey continua no telefone. O QR code não deve ser fotografado ou enviado a terceiros, e a confirmação precisa ser feita diante do dispositivo em que o login foi iniciado.
O que acontece se o celular for perdido?
A resposta depende de onde a passkey está armazenada e de como a conta foi preparada. Se ela estiver sincronizada, poderá reaparecer depois que o usuário recuperar o acesso ao provedor de credenciais em outro aparelho. Se estiver vinculada a um único dispositivo, será necessária outra passkey cadastrada, uma chave física ou o processo de recuperação do serviço.
Antes de remover a senha de uma conta importante, vale cadastrar mais de uma opção de acesso, revisar os métodos de recuperação e guardar códigos de emergência quando o serviço os fornecer. Recuperação fraca pode anular parte do ganho obtido no login principal.
Passkey substitui autenticação em dois fatores?
Uma passkey com verificação do usuário combina posse do autenticador com uma confirmação local, como PIN ou biometria. Em muitos serviços, isso satisfaz a função que antes exigia senha mais um segundo fator. A política concreta, porém, depende do serviço e do ambiente regulatório.
Não se deve confundir passkey com código temporário. Códigos por SMS ou aplicativo ainda podem ser digitados em uma página falsa. FIDO/WebAuthn foi projetado para que a autenticação reconheça o serviço legítimo.
Vantagens e limitações
| Aspecto | Passkeys | Senhas |
|---|---|---|
| Phishing | Vinculadas ao domínio | Podem ser digitadas em site falso |
| Vazamento no servidor | Servidor guarda chave pública | Hashes podem ser atacados |
| Memorização | Não exige segredo decorado | Exige senha única e forte |
| Recuperação | Depende do provedor e de credenciais alternativas | Fluxos conhecidos, mas frequentemente frágeis |
| Compatibilidade | Ainda varia entre serviços | Praticamente universal |
A maior limitação atual é a transição. Nem todos os sites oferecem passkeys, interfaces variam e pessoas que usam vários ecossistemas precisam entender onde as credenciais estão guardadas. Dispositivos antigos e ambientes corporativos também podem impor restrições.
Como começar com segurança
- Ative primeiro em uma conta que mantenha bons métodos de recuperação.
- Confirme qual gerenciador armazenará a credencial.
- Cadastre uma segunda passkey ou chave física para contas críticas.
- Proteja o provedor de credenciais com autenticação forte.
- Remova dispositivos perdidos das contas conectadas.
- Desconfie de pedidos para escanear QR codes recebidos por mensagem.
Passkeys são o fim imediato das senhas?
A substituição será gradual. Durante anos, muitos serviços manterão senha e passkey lado a lado. O ganho aparece quando a passkey deixa de ser apenas uma opção adicional e passa a ser o caminho principal, acompanhado por recuperação igualmente resistente.
Para o usuário, a mudança mais visível é deixar de digitar um segredo. Para a segurança da internet, a mudança mais importante é outra: o servidor passa a verificar uma prova criptográfica vinculada ao domínio, em vez de pedir uma informação que pode ser copiada.
O que o site armazena quando uma passkey é criada
O cadastro registra uma chave pública, um identificador da credencial e metadados necessários para autenticação. O serviço não recebe a chave privada nem o segredo usado para desbloquear o aparelho. Mesmo que o banco do site seja exposto, a chave pública não permite produzir uma assinatura válida.
Isso não torna um vazamento irrelevante: nomes, e-mails, sessões e outros dados ainda podem ser afetados. A melhoria está em remover do servidor um segredo reutilizável para o login.
WebAuthn e o papel do navegador
WebAuthn é a API da web usada para criar e utilizar credenciais de chave pública. O navegador conecta o site ao autenticador do sistema e aplica regras de origem. O domínio solicitante faz parte da verificação, razão pela qual uma cópia visual em outro endereço não consegue pedir a mesma credencial.
FIDO2 combina WebAuthn com o protocolo usado para comunicação com autenticadores. O usuário normalmente não vê esses nomes: a interface mostra “criar chave de acesso”, “usar outro dispositivo” ou o seletor de conta.
Descoberta de conta e login sem nome de usuário
Algumas passkeys são credenciais descobríveis. O autenticador pode apresentar as contas disponíveis para aquele serviço, permitindo começar pelo desbloqueio sem digitar e-mail. Outros fluxos solicitam primeiro o identificador da conta. A experiência depende da implementação e das políticas do site.
Em computador compartilhado, leia com atenção qual conta e qual provedor aparecem. A passkey não deve ser criada no perfil de outra pessoa. Remover o histórico do navegador não apaga necessariamente credenciais guardadas no sistema.
Sincronização de passkeys e criptografia
Provedores compatíveis podem sincronizar passkeys entre dispositivos autenticados na mesma conta. O objetivo é oferecer recuperação e uso em vários aparelhos sem expor chaves ao site. Cada ecossistema define proteção, recuperação e transferência; usuários devem verificar como a conta do provedor é protegida.
Ambientes que não aceitam sincronização podem exigir credenciais vinculadas ao dispositivo ou chaves físicas. Essa escolha reduz portabilidade e pode facilitar controle de inventário. Não existe uma configuração universal para uso pessoal e corporativo.
Passkeys em empresas
A adoção corporativa começa por inventário de aplicações, suporte de identidade e processo de recuperação. Administradores precisam decidir se permitem credenciais sincronizadas, quais dispositivos são confiáveis e como funcionários substituem aparelhos perdidos. Contas privilegiadas merecem credenciais adicionais e procedimentos resistentes a engenharia social.
Compatibilidade com sistemas legados é um desafio. Durante a migração, senha e passkey podem coexistir. Se a senha continuar sendo uma rota de recuperação fácil, o risco de phishing não desaparece totalmente. Métricas devem acompanhar qual método realmente é usado.
A recuperação é parte da autenticação
Atacantes procuram o caminho mais fraco. Um login resistente a phishing perde valor se o suporte redefinir a conta com poucas perguntas ou se o e-mail de recuperação usar senha reutilizada. Revise telefones, endereços alternativos, códigos e dispositivos já autorizados.
Para contas importantes, registre duas formas independentes de acesso. Uma pode ser passkey sincronizada e outra chave física guardada em local seguro. Teste a alternativa antes de remover métodos antigos.
Cuidados ao usar QR code
O fluxo entre computador e telefone usa proximidade e comunicação protegida, mas a tela ainda precisa ser interpretada. Inicie o login no site correto e só então escaneie o código exibido nele. Não escaneie QR codes recebidos por e-mail, chat ou ligação sob pretexto de “verificar a conta”.
Leia a confirmação no telefone. Se ela mencionar serviço ou ação inesperados, cancele. Passkeys impedem a assinatura para o domínio errado, mas golpistas ainda tentam induzir autorizações legítimas em contextos enganosos.
Como migrar uma conta importante
- Atualize sistema, navegador e gerenciador de credenciais.
- Abra as configurações de segurança pelo site ou aplicativo oficial.
- Crie a passkey e anote em qual provedor ela foi armazenada.
- Saia e teste o novo login em situação controlada.
- Cadastre uma segunda opção de recuperação.
- Revise sessões e dispositivos conectados.
- Somente depois decida se deve remover a senha.