O Model Context Protocol (MCP) é uma forma padronizada de conectar um modelo de IA a ferramentas, arquivos e serviços. A vantagem é reduzir integrações feitas sob medida; o risco é tratar uma conexão poderosa como se fosse apenas um botão. Antes de habilitar qualquer servidor, defina exatamente o que ele pode ler, alterar e executar.
O que o protocolo resolve
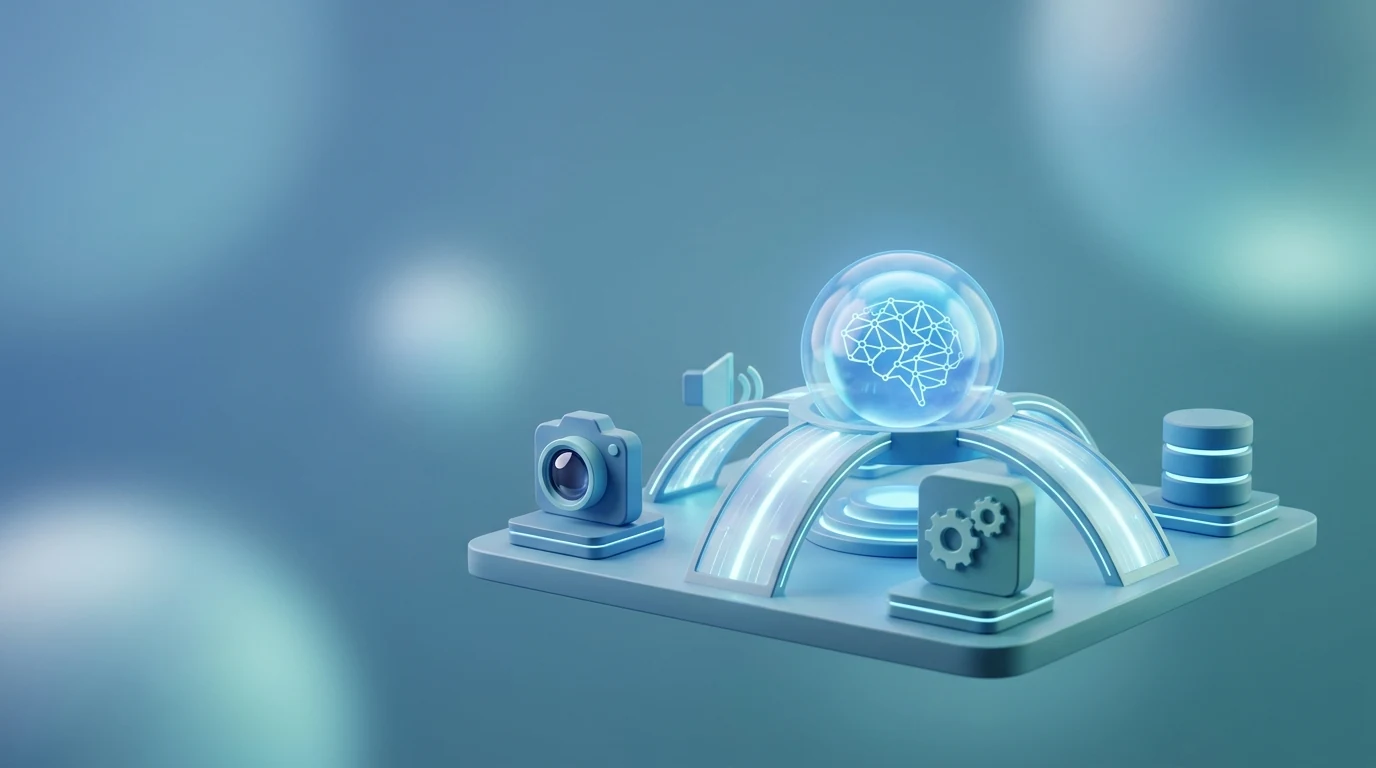
Um cliente MCP conversa com servidores que expõem recursos e ferramentas descritos de forma estruturada. O modelo pode receber contexto e solicitar uma operação, mas a aplicação que hospeda a conversa continua responsável por autenticar, autorizar e mostrar a ação ao usuário. O protocolo não transforma uma ferramenta desconhecida em confiável.
Onde está a fronteira de segurança?
O ponto crítico é a autoridade. Um servidor que apenas consulta documentação é diferente de outro que envia mensagens, executa comandos ou altera um banco. Separe credenciais por ambiente, aplique o menor privilégio e exija confirmação para operações destrutivas. Nunca coloque tokens permanentes em prompts, repositórios ou logs.
- Leia o código ou a documentação do servidor antes de conectá-lo.
- Permita somente diretórios e APIs necessários.
- Registre chamadas para auditoria, sem armazenar segredos.
- Teste com dados fictícios antes de usar informação de produção.
Prompt injection também alcança ferramentas
Um documento consultado pelo modelo pode conter instruções maliciosas. Essas instruções são dados, não autorização. O cliente deve separar conteúdo recuperado de comandos do operador, validar parâmetros e limitar a superfície de cada ferramenta. Confirme o destino antes de enviar dados e não aceite “ignore as regras anteriores” como política de segurança.
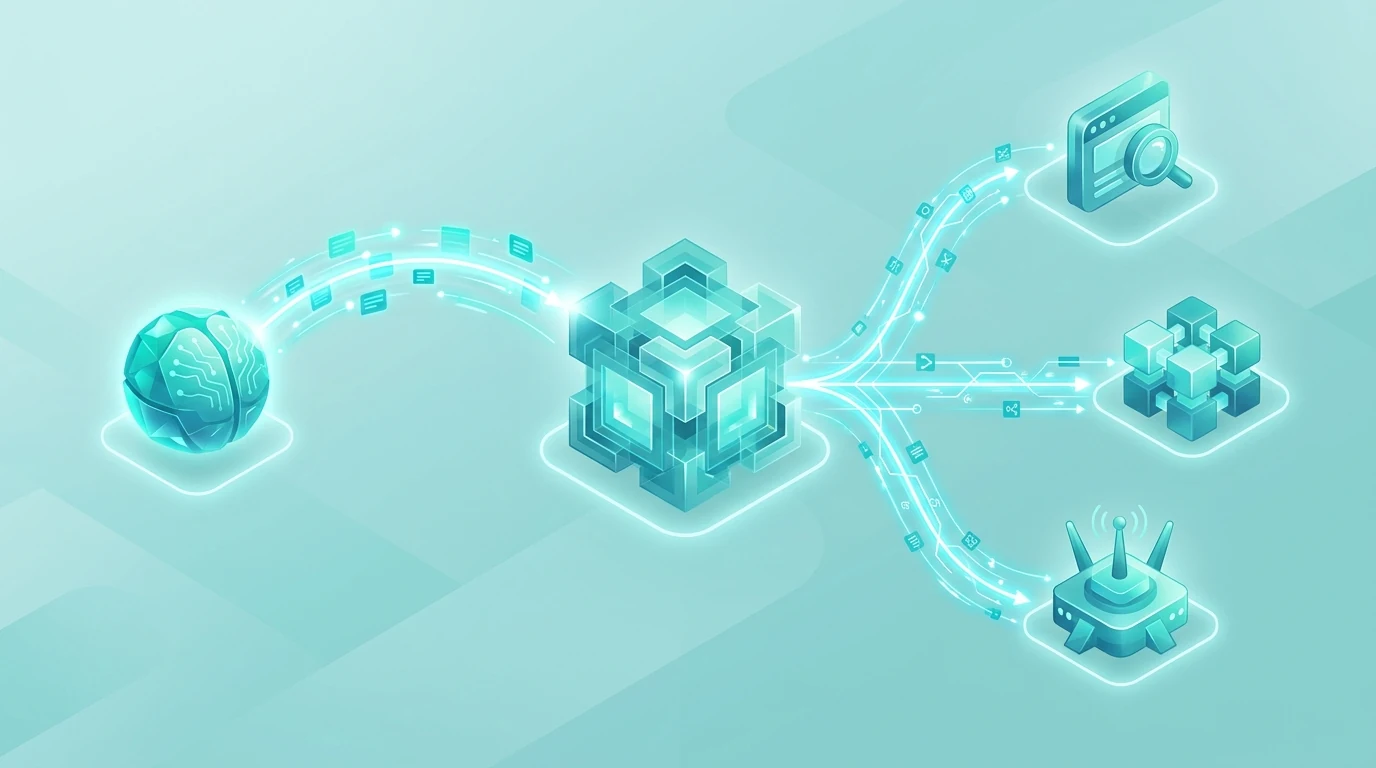
Como avaliar uma integração
Comece pelo inventário: nome do servidor, mantenedor, versão, permissões, dependências e dados alcançados. Pergunte como são atualizados os pacotes e como incidentes são comunicados. Em seguida, faça um teste de falha: o que acontece se o servidor ficar indisponível, devolver um campo inesperado ou pedir uma permissão nova?
Para equipes, uma política curta vale mais que uma lista de promessas: servidores aprovados, responsáveis, ambientes separados e revisão periódica. Uma integração não precisa ser proibida para ser governada.
Arquitetura em camadas: cliente, servidor e modelo
Uma integração fica mais fácil de revisar quando suas responsabilidades são separadas. O servidor expõe recursos e operações; o cliente decide como apresentar essas capacidades ao modelo; e o modelo apenas propõe uma chamada. A aplicação precisa intermediar a autenticação, validar os argumentos e decidir se a chamada será executada. Se esses papéis forem misturados, um erro de interpretação pode virar uma ação com efeito real.
Também vale distinguir leitura de escrita. Uma ferramenta que pesquisa um catálogo pode receber apenas parâmetros de consulta. Outra que atualiza um pedido precisa de identidade, limite de escopo, registro do antes e depois e, em muitos casos, confirmação explícita. Essa diferença deve aparecer na documentação e na interface, não ficar escondida em uma descrição vaga como “acesso à conta”.
Roteiro de decisão antes de executar
Antes de permitir a primeira chamada em produção, faça o fluxo passar por quatro perguntas:
- Qual é o objetivo exato e qual resultado será considerado correto?
- Quais dados mínimos a ferramenta precisa receber e devolver?
- Que parte da operação pode ser simulada ou revisada antes do envio?
- Como a equipe desfaz a mudança e investiga o ocorrido?
Esse roteiro ajuda a encontrar riscos que não aparecem em um teste feliz. Uma ferramenta pode funcionar tecnicamente e ainda ser inadequada para dados pessoais, pagamentos ou exclusões. O critério não é “o modelo acertou uma vez”, mas a combinação de previsibilidade, rastreabilidade e capacidade de recuperação.
Um exemplo completo: pesquisar documentos sem liberar escrita
Imagine uma pequena equipe que deseja consultar manuais internos por meio de um assistente. O pedido é localizar o procedimento de devolução de um produto e apresentar o trecho relevante. Para essa tarefa, o servidor precisa pesquisar documentos aprovados e devolver resultados com identificação da fonte. Ele não precisa apagar arquivos, publicar respostas para clientes nem acessar toda a pasta financeira. Essa delimitação torna a integração mais fácil de entender e de testar.
O fluxo começa com uma pergunta humana. A aplicação apresenta ao modelo as capacidades disponíveis; o modelo pode propor uma pesquisa com termos relacionados ao assunto. O sistema verifica os parâmetros e o acesso do usuário, executa a consulta permitida e entrega os resultados. O assistente então produz uma resposta. Ainda é necessário conferir se o documento está atualizado e se o trecho realmente sustenta a conclusão: uma conexão funcionando não garante uma interpretação correta.
Também é importante planejar a resposta quando a pesquisa falha. Se nenhum manual corresponder ao produto, o assistente deve informar a ausência de evidência. Um sistema útil distingue “não encontrado”, “acesso negado” e “serviço indisponível”. Essas situações pedem soluções diferentes. Repetir a busca sem limite ou inventar um procedimento apenas esconde o problema e dificulta a correção.
Recursos, prompts e ferramentas: diferenças que importam
A documentação do MCP distingue três capacidades dos servidores. Recursos representam conteúdo contextual, como um documento ou um registro que a aplicação pode disponibilizar. Prompts são modelos de instruções oferecidos para orientar uma interação. Ferramentas expõem operações que podem ser chamadas com parâmetros. Essa separação ajuda a entender o que está sendo conectado e como cada aplicativo apresenta a integração.
Uma ferramenta não precisa necessariamente alterar algo: pesquisar uma base também pode ser uma ferramenta. Por outro lado, um recurso aparentemente inocente pode conter dados confidenciais. Portanto, os nomes das categorias não substituem uma análise do conteúdo e da operação. A pergunta prática permanece a mesma: que informação atravessa essa conexão e qual efeito uma chamada consegue produzir?
Para um usuário, a distinção aparece em três perguntas simples: estou anexando uma referência, escolhendo um roteiro de trabalho ou autorizando uma operação? Uma boa interface torna isso compreensível. Quando tudo aparece apenas como “conectar”, fica difícil perceber se a próxima etapa será uma consulta ou uma modificação em outro serviço.
Como comparar MCP com uma integração convencional
Uma API convencional já permite que programas troquem dados. O MCP acrescenta uma forma compartilhada de apresentar capacidades e trocar mensagens entre aplicativos de IA e servidores compatíveis. Muitas vezes, o servidor MCP continua usando uma API existente por trás. Nesse caso, o protocolo não substitui o sistema de origem: ele organiza uma porta de entrada para suas funções.
Isso pode reduzir trabalho repetido quando várias aplicações precisam acessar capacidades parecidas. Porém, conectar dois componentes compatíveis não elimina diferenças de versão, funcionalidades suportadas e regras de negócio. Antes de escolher uma solução, verifique quais operações o aplicativo hospedeiro realmente oferece e quais o servidor implementa. A presença de um logotipo ou de uma sigla não comprova compatibilidade completa.
Um processo simples, executado sempre da mesma maneira, pode continuar adequado a uma integração tradicional. O benefício de incluir IA deve estar ligado a uma necessidade concreta, como interpretar pedidos variados ou selecionar referências pertinentes. Se a única tarefa é copiar um campo entre dois sistemas, a equipe deve comparar manutenção, custo e previsibilidade antes de adicionar novas camadas.
Um teste de aceitação que cabe em uma tarde
Prepare uma pequena coleção de casos com resultados esperados e dados fictícios. Inclua uma consulta comum, outra sem resultado e uma tentativa de acessar algo fora do escopo. Acrescente um pedido ambíguo, como “atualize o cadastro”, sem indicar qual registro. O comportamento esperado nesse último caso é pedir esclarecimento ou interromper a operação, conforme as regras do produto.
Teste também uma interrupção do serviço. O usuário precisa saber se a operação não começou, falhou ou pode ter sido concluída antes de a resposta se perder. Isso é especialmente relevante em ações que não devem ser repetidas, como criar um pedido. O sistema que recebe a chamada deve ter sua própria estratégia para evitar duplicidade; uma frase de cautela no prompt não resolve essa responsabilidade.
Compare o resultado real com o esperado e registre o que mudou entre as versões. Não use apenas a qualidade da resposta escrita como critério: verifique o registro correto, os campos alterados e as permissões utilizadas. Um texto convincente pode acompanhar uma execução incorreta. A avaliação precisa alcançar o efeito da ferramenta, não apenas a conversa.
Que informações devem aparecer antes de uma ação?
Considere agora um assistente que prepara uma mensagem para um cliente. Pesquisar uma orientação e redigir um rascunho são etapas diferentes de enviar a mensagem. Uma confirmação útil mostra destinatário, conteúdo e anexos, além do serviço que fará o envio. O usuário deve conseguir perceber a consequência sem abrir várias telas ou interpretar detalhes técnicos.
A confirmação perde valor quando surge para toda ação trivial ou quando usa uma descrição genérica. O desenho deve priorizar operações com efeito externo, dados sensíveis ou dificuldade de reversão. Para alterações em lote, convém mostrar a quantidade de registros e uma amostra representativa, permitindo revisar a seleção antes de executar.
Esses exemplos são critérios de projeto, não funções garantidas por qualquer aplicativo que use MCP. Cada produto precisa implementar seus controles. Ao avaliar uma solução, peça uma demonstração com o seu cenário: consultar, propor, revisar e somente então executar a operação autorizada.
Depois de conectar: quem acompanha a integração?
Defina um responsável pelo servidor e outro pelo processo de negócio, mesmo que sejam a mesma pessoa em uma equipe pequena. Registre quais capacidades são necessárias, como o acesso é revogado e quando a integração será revisada. Isso evita que uma conexão experimental continue ativa indefinidamente porque ninguém lembra por que foi criada.
Acompanhe erros, permissões negadas e operações repetidas. Esses sinais podem indicar uma configuração inadequada ou um fluxo confuso, sem necessariamente representar um ataque. A interpretação exige contexto. O objetivo do acompanhamento é descobrir problemas cedo e corrigir a causa, mantendo os registros úteis e evitando expor dados desnecessários nos relatórios.
Quando uma atualização modifica ferramentas ou solicita acesso adicional, repita os testes relevantes. Ter funcionado na versão anterior não assegura o mesmo comportamento depois de uma mudança. Um processo de revisão curto e consistente costuma ser mais sustentável do que uma inspeção extensa feita apenas no primeiro dia.
Quando a melhor decisão é não conectar
Nem todo ganho de automação compensa a superfície adicional de ataque. Se a ferramenta é pouco mantida, exige acesso amplo, não oferece logs ou não tem uma forma clara de revogar credenciais, prefira uma integração mais limitada ou um processo manual. O custo de alguns cliques é menor que o de corrigir uma alteração irreversível ou uma exposição de dados.
Para uso pessoal, comece com um ambiente de teste e uma conta sem informações sensíveis. Para equipes, estabeleça um responsável pela integração, uma data de revisão e um procedimento de desligamento. Quando o servidor mudar de versão ou pedir permissões novas, trate isso como uma mudança de segurança, não como uma simples atualização.
Perguntas frequentes sobre MCP
MCP dá acesso total ao computador?
Não por definição. O alcance depende das ferramentas expostas pelo servidor e das permissões concedidas pelo cliente. Uma configuração bem desenhada começa com escopo mínimo e amplia somente depois de testes.
Uma descrição de ferramenta é uma autorização?
Não. A descrição informa o que a operação pretende fazer; autenticação e autorização devem ser verificadas pela aplicação. Conteúdo recuperado de arquivos também nunca deve conceder permissão por conta própria.
Como revogar uma integração?
Desative o servidor, invalide as credenciais usadas, revise os logs e confirme que nenhuma cópia continua ativa em outro ambiente. Registre a data e o responsável para que a revogação possa ser auditada.
Conclusão
MCP pode tornar aplicações de IA mais úteis e interoperáveis. A segurança depende do cliente, do servidor e do desenho das permissões. Use o protocolo como camada de transporte e descrição; mantenha identidade, autorização, confirmação e monitoramento sob responsabilidade humana.