Computação confidencial protege dados enquanto eles estão sendo processados. Criptografia em repouso protege arquivos armazenados; criptografia em trânsito protege a comunicação. Ainda faltava reduzir a exposição durante o uso, quando aplicações normalmente precisam acessar dados descriptografados na memória.
O que é computação confidencial?
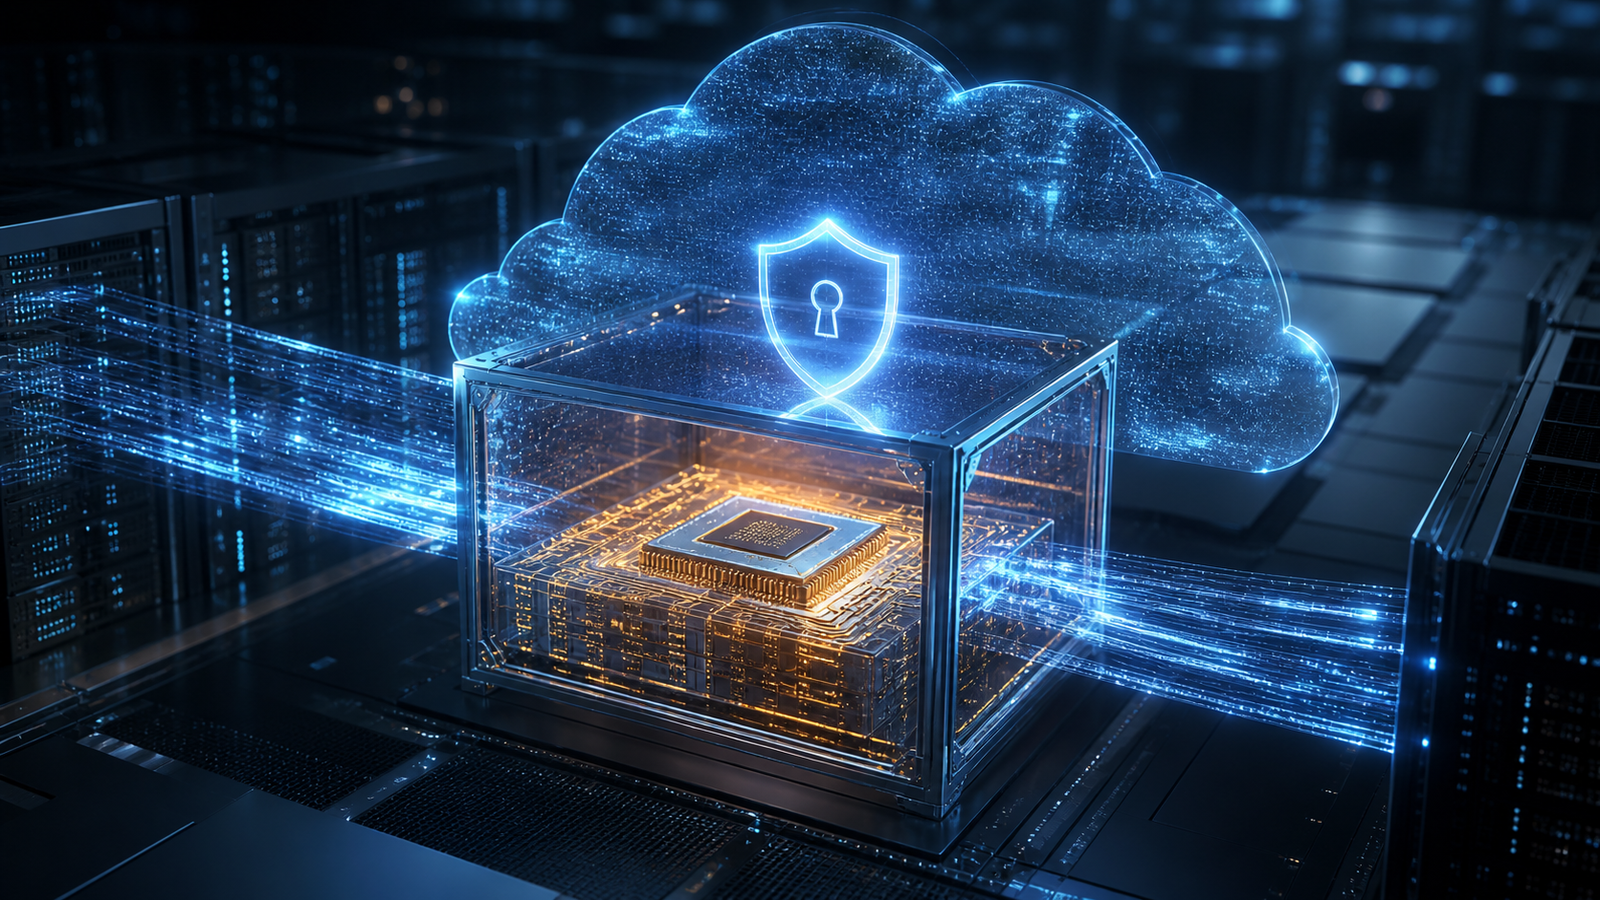
Segundo a definição adotada pelo Confidential Computing Consortium, a técnica executa cálculos em um ambiente de execução confiável baseado em hardware, ou TEE. Esse ambiente isola código e dados de outros softwares, do hipervisor e, conforme o modelo, até do administrador da infraestrutura.
O papel do TEE
Um Trusted Execution Environment cria uma região protegida de memória e processamento. O objetivo é impedir leitura ou alteração não autorizada enquanto a carga está ativa. Diferentes fabricantes oferecem tecnologias com modelos de ameaça, granularidade e limitações próprias.
Atestação: como verificar o ambiente
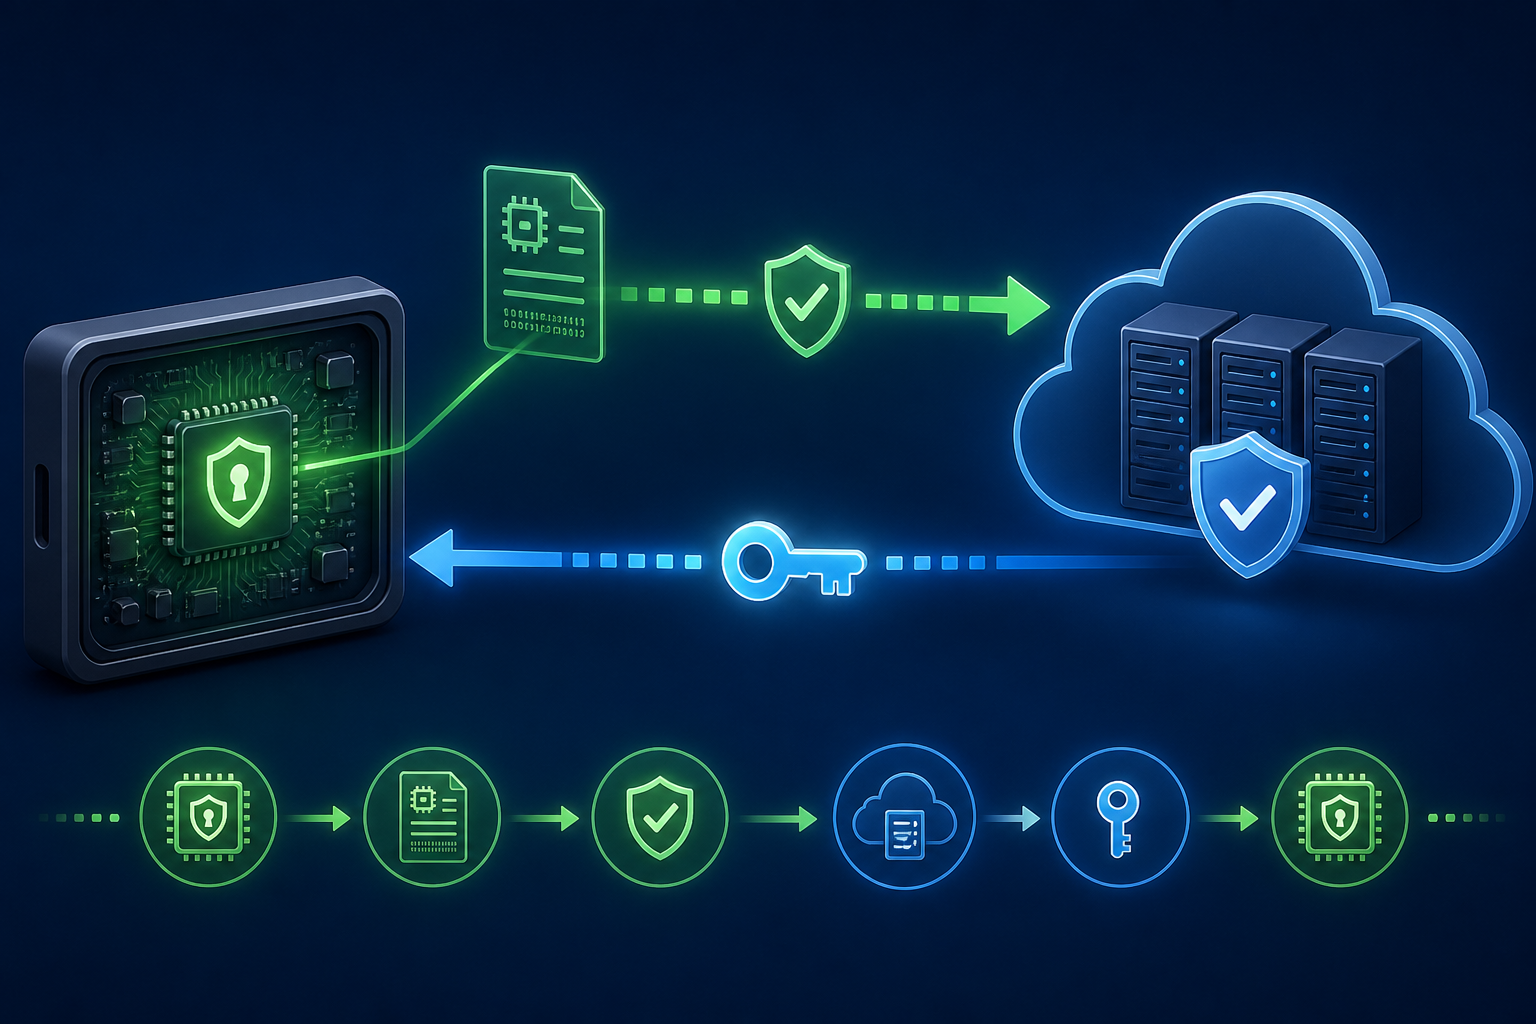
Atestação produz evidências sobre hardware, firmware e software carregado antes de liberar segredos. Uma aplicação pode verificar essas medições e enviar uma chave somente se o ambiente estiver na configuração esperada. Atestação não prova que o código não tem bugs; confirma identidade e estado dentro dos limites do mecanismo.
Quais riscos ela reduz?
- Leitura de memória por componentes privilegiados comprometidos.
- Exposição de dados sensíveis ao operador da nuvem.
- Alteração de uma carga protegida fora do ambiente autorizado.
- Dificuldade de colaboração entre organizações que não desejam compartilhar dados brutos.
O que ela não resolve?
Computação confidencial não substitui autenticação, autorização, correções, criptografia de transporte, backups ou desenvolvimento seguro. Dados podem vazar pela própria aplicação, por saídas excessivas ou por falhas na cadeia de fornecimento. Ataques laterais e vulnerabilidades do TEE também precisam ser considerados.
Casos de uso
Saúde, finanças, governo e análise multipartes são exemplos frequentes. Um modelo pode ser treinado ou consultado sobre conjuntos sensíveis sem expor todo o conteúdo ao provedor de infraestrutura. Bancos podem combinar sinais antifraude; instituições de saúde podem colaborar em análises, desde que governança e legislação permitam.
Máquina virtual ou enclave?
Algumas soluções protegem uma aplicação ou enclave pequeno; outras abrangem uma máquina virtual inteira. Enclaves reduzem a base confiável, mas exigem adaptação. VMs confidenciais facilitam migração de sistemas, porém incluem mais componentes dentro da fronteira protegida.
Desempenho e operação
A proteção pode adicionar custo de memória, inicialização ou I/O. O impacto depende da carga e da tecnologia. Operar o sistema também exige gestão de chaves, políticas de atestação, observabilidade compatível e plano para atualizações que alterem medições esperadas.
Checklist para avaliar uma solução
- Defina o adversário e os dados realmente sensíveis.
- Entenda o que fica dentro e fora do TEE.
- Verifique a cadeia de atestação e revogação.
- Teste desempenho com a carga real.
- Planeje patches, auditoria, recuperação e rotação de chaves.
Comece pelo modelo de ameaça
O valor de uma solução confidencial depende de uma pergunta simples: de quem os dados precisam ser protegidos enquanto o sistema trabalha? Em uma nuvem tradicional, o sistema operacional, o hipervisor e administradores privilegiados podem fazer parte da base de confiança. Um TEE procura reduzir essa base, isolando a carga mesmo quando algumas camadas externas são comprometidas. Isso não transforma toda a infraestrutura em ambiente sem confiança; apenas muda quais componentes precisam permanecer confiáveis.
Antes da implantação, liste adversários plausíveis, ativos sensíveis e consequências de uma exposição. Uma equipe pode querer reduzir o acesso de operadores da infraestrutura, separar clientes que compartilham o mesmo hardware ou impedir que um serviço receba dados antes de comprovar sua configuração. Cada objetivo exige uma fronteira diferente. Sem essa definição, a organização pode pagar pela tecnologia e ainda deixar o risco principal fora do perímetro protegido.
Como a atestação funciona na prática
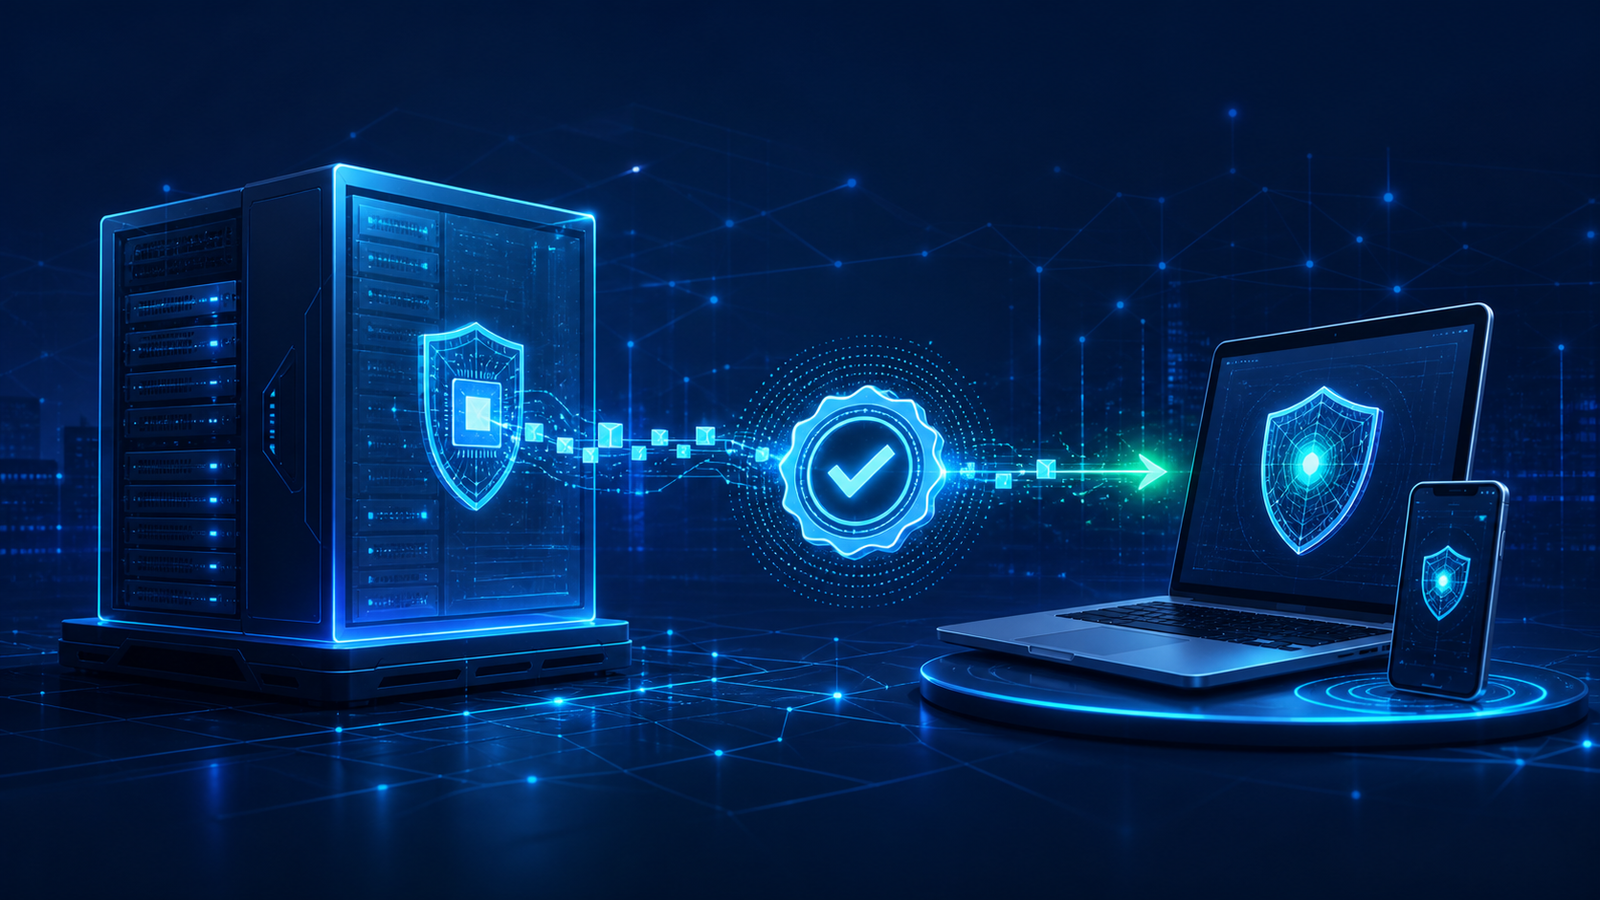
A atestação remota não é um selo genérico de segurança. O hardware produz evidências criptográficas ligadas a medições do ambiente, como identidade da plataforma, versão de firmware e componentes carregados. Um verificador compara essas evidências com uma política previamente definida. Somente depois de uma resposta aceitável um serviço de chaves ou outra parte autorizada libera o segredo necessário para a carga acessar os dados.
Esse processo precisa lidar com atualização e revogação. Uma correção legítima pode mudar medições e fazer a política antiga rejeitar a nova versão. Por outro lado, aceitar qualquer versão enfraquece o controle. Uma operação madura mantém uma relação de versões aprovadas, acompanha avisos do fabricante, registra decisões de atestação e prevê como retirar rapidamente uma plataforma vulnerável sem interromper todos os serviços.
Liberação de chaves é o ponto decisivo
O dado só fica protegido durante o uso se a chave for entregue ao ambiente correto. Por isso, a arquitetura deve vincular o gerenciamento de chaves ao resultado da atestação. Se a aplicação recebe a chave antes da verificação, ou se ela permanece disponível fora do TEE, o benefício diminui. Também é necessário definir expiração, rotação, recuperação e destruição das chaves, além de separar funções para que uma única conta administrativa não controle todo o processo.
Logs ajudam a investigar incidentes, mas podem recriar o problema que se pretendia resolver. Evite registrar conteúdo sensível, chaves, prompts completos ou respostas com dados pessoais. Prefira identificadores, métricas agregadas e eventos de segurança. A observabilidade precisa ser desenhada junto com a proteção, pois ferramentas de diagnóstico que enxergam toda a memória podem atravessar a fronteira confidencial.
Enclave, contêiner ou máquina virtual confidencial?
Um enclave pequeno tende a reduzir a base de computação confiável, mas pode exigir alterações relevantes na aplicação e interfaces cuidadosas entre a parte protegida e a não protegida. Uma máquina virtual confidencial abriga sistemas existentes com menos mudanças e pode simplificar a migração, porém inclui kernel, bibliotecas e mais componentes dentro da fronteira. Contêineres confidenciais combinam isolamento de carga com ferramentas familiares, mas continuam dependendo da configuração correta da plataforma subjacente.
A escolha não deve seguir apenas o recurso mais novo. Compare esforço de adaptação, tamanho da base confiável, suporte a depuração, desempenho de entrada e saída, disponibilidade regional e processo de atualização. Faça testes com a carga real: memória protegida, comunicação com armazenamento e aceleradores podem se comportar de modo diferente de um servidor convencional.
Limites técnicos que precisam aparecer no projeto
Um TEE não corrige vulnerabilidades lógicas. Se o programa autorizado permite consultar dados demais, devolve resultados excessivamente detalhados ou possui falha de autenticação, o isolamento de hardware não impede o vazamento. Canais laterais, dependências comprometidas, bibliotecas desatualizadas e erros no código que prepara as entradas também permanecem relevantes. A segurança precisa abranger o ciclo completo, não apenas o instante do processamento.
Confidencialidade também não garante disponibilidade. Um provedor ou invasor pode impedir a execução, atrasar requisições ou destruir uma instância mesmo sem ler seu conteúdo. Backups, redundância, testes de restauração e plano de continuidade continuam necessários. Da mesma forma, a atestação comprova determinadas propriedades do ambiente; ela não demonstra que os resultados são corretos, imparciais ou adequados à finalidade.
IA e colaboração entre organizações
Em projetos de inteligência artificial, computação confidencial pode limitar a exposição de modelos, parâmetros e dados de entrada ao operador da infraestrutura. Ainda assim, ela não substitui minimização de dados, consentimento, controle de acesso e avaliação das saídas. Prompts e respostas podem conter informações pessoais, e um modelo pode memorizar ou inferir conteúdo sensível. A proteção do ambiente deve ser combinada com regras sobre o que pode entrar e sair.
Em análises entre organizações, cada participante precisa entender a consulta permitida, a política de atestação e o destino dos resultados. Uma arquitetura semelhante a uma sala limpa pode permitir cálculos conjuntos sem compartilhar bases brutas, mas só é confiável se houver governança, auditoria e limites de consulta. O fato de o processamento ocorrer em um TEE não elimina obrigações legais nem autoriza usos incompatíveis com a finalidade original.
Roteiro de prova de conceito
- Escolha uma carga limitada e identifique os dados em uso que justificam proteção adicional.
- Documente o adversário, a fronteira do TEE e os componentes que continuam confiáveis.
- Defina a política de atestação e conecte-a ao serviço de chaves.
- Meça desempenho, custo, observabilidade e comportamento durante atualizações.
- Simule rejeição de atestação, revogação, perda de instância e restauração.
- Revise saídas, logs e interfaces para detectar caminhos de exposição fora do TEE.
O resultado da prova de conceito deve ser uma decisão verificável, não apenas uma demonstração de que a carga inicializa. Registre quais riscos foram reduzidos, quais permaneceram e quais controles adicionais são necessários. Se a organização não consegue operar a atestação e as chaves com segurança, a tecnologia pode aumentar a complexidade sem entregar a proteção esperada.
Conclusão
Computação confidencial preenche uma lacuna importante: dados em uso. Ela é mais útil quando aplicada a um modelo de ameaça claro e combinada a controles tradicionais. O TEE reduz confiança em camadas da infraestrutura, mas não elimina a necessidade de confiar no código e nos processos que decidem o que entra e sai.
Fontes e referências
- Confidential Computing Consortium — visão geral
- Microsoft Learn — computação confidencial
- NIST — definição de computação confidencial
- Google Cloud — visão geral de computação confidencial